


Lượt xem: 0 Tác giả: Site Editor Thời gian xuất bản: 22-06-2026 Nguồn gốc: Địa điểm
Mã thông báo truy cập vật lý đang trải qua một sự chuyển đổi sâu sắc. Bây giờ chúng ta thấy thẻ thông minh phát triển thành một thiết bị điện toán biên tích hợp. Nó bảo vệ danh tính kỹ thuật số và đồng thời bảo vệ ranh giới doanh nghiệp. Ngày nay, các nhà lãnh đạo doanh nghiệp liên tục đánh giá lại cơ sở hạ tầng chứng chỉ của họ. Họ phải đối mặt với việc mở rộng kiến trúc Zero Trust. Họ giải quyết các chiến thuật lừa đảo tiên tiến hàng ngày. Họ cũng phải quản lý các mô hình công việc kết hợp phức tạp một cách liền mạch. Việc dựa vào các huy hiệu lân cận đã lỗi thời khiến các tổ chức gặp phải những rủi ro hoạt động không thể chấp nhận được. Những kẻ tấn công tích cực khai thác các điểm vào vật lý và logic yếu. Chúng ta phải xem xét sự cường điệu của nhà cung cấp để kiểm tra khả năng kỹ thuật thực tế. Hướng dẫn này khám phá những công nghệ xác thực thế hệ tiếp theo nào khiến bạn chú ý. Bạn sẽ học cách đánh giá các giải pháp hiện đại một cách có hệ thống. Chúng tôi cung cấp các chiến lược dựa trên bằng chứng để giúp bạn giải quyết những vấn đề phức tạp khi áp dụng điển hình. Bạn có thể nâng cấp hệ sinh thái danh tính của mình một cách hiệu quả bằng cách làm theo các khía cạnh đánh giá này.
Sự hội tụ là tiêu chuẩn: Tương lai của thẻ thông minh nằm ở khả năng truy cập vật lý và logic thống nhất, kết nối cơ sở và xác thực mạng.
Sinh trắc học đang rời khỏi thiết bị: Đối sánh sinh trắc học trên thẻ giúp giảm lỗ hổng dữ liệu phía máy chủ nhưng yêu cầu đánh giá TCO (Tổng chi phí sở hữu) cẩn thận.
Tuân thủ thúc đẩy việc áp dụng: Việc đảm bảo an toàn trong tương lai đòi hỏi phải tuân thủ nghiêm ngặt các tiêu chuẩn FIDO2, ISO/IEC và các quy định về quyền riêng tư của khu vực (ví dụ: GDPR).
Việc triển khai suôn sẻ là điều hoang đường: Việc nâng cấp hệ sinh thái thẻ thông minh bao gồm việc kiểm tra khả năng tương thích của đầu đọc phần cứng, quản lý thay đổi về quyền riêng tư của người dùng và sự phức tạp trong việc cung cấp vòng đời.
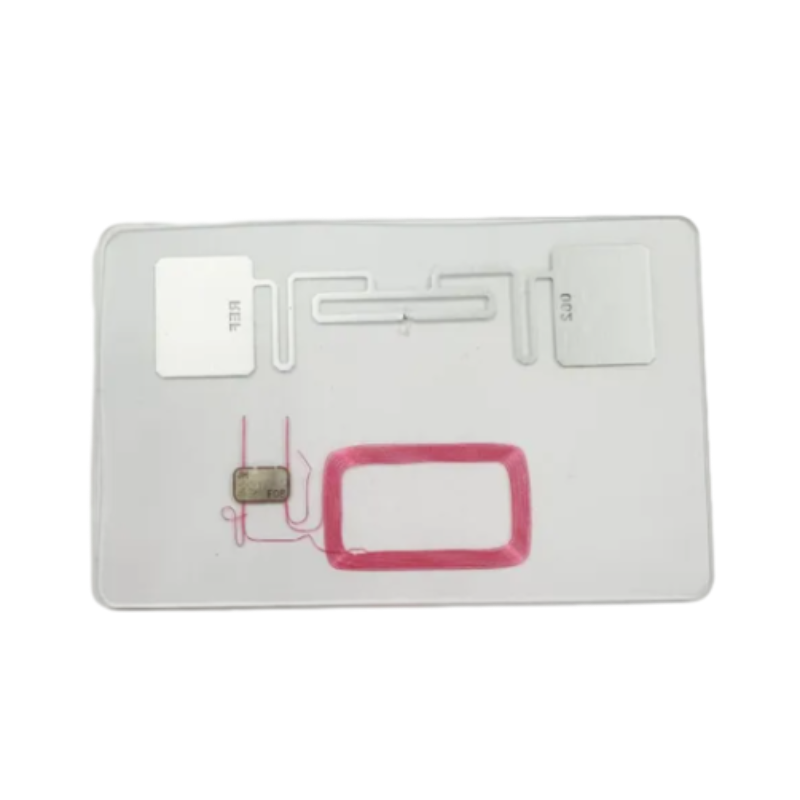
Các chip RFID không được mã hóa cũ hơn gây ra rủi ro bảo mật lớn. Các huy hiệu lân cận cơ bản phát mã cơ sở của họ một cách công khai. Những kẻ tấn công chặn các tín hiệu không được mã hóa này một cách dễ dàng. Họ triển khai các thiết bị nhân bản hiện đại chỉ cách đó vài bước chân. Các tác nhân đe dọa cũng thường xuyên sử dụng các cuộc tấn công chuyển tiếp. Cuộc tấn công chuyển tiếp tăng cường tín hiệu thẻ hợp pháp từ bãi đậu xe trực tiếp đến cửa bị hạn chế. Mã PIN tĩnh cung cấp khả năng bảo vệ tối thiểu trước các phương pháp phức tạp này.
Bạn phải kiểm tra đường cơ sở về lỗ hổng bảo mật hiện tại của mình trước khi mua các giải pháp mới. Các nhóm bảo mật nên lập bản đồ chính xác nơi các giao thức lỗi thời làm lộ mạng nội bộ. Xác định các điểm truy cập nào sử dụng công nghệ tần số thấp 125 kHz. Xác định có bao nhiêu nhân viên vẫn sử dụng sọc từ đơn giản. Việc ghi lại những điểm yếu kỹ thuật cụ thể này sẽ giúp bạn biện minh cho việc nâng cấp cơ sở hạ tầng cần thiết.
Việc cấp các thông tin xác thực riêng biệt tạo ra lực cản lớn trong hoạt động. Nhân viên thường mang theo một huy hiệu vật lý để ra vào tòa nhà. Họ sử dụng mã thông báo phần cứng riêng để đăng nhập mạng. Một thẻ chuyên dụng khác xử lý các chi phí của công ty. Chúng tôi thấy chi phí hành chính khổng lồ xuất phát từ sự phân mảnh này. Bộ phận trợ giúp CNTT liên tục đặt lại mật khẩu đã quên. Nhân viên nhân sự thay thế phù hiệu vật lý bị mất hàng ngày. Nền tảng nhận dạng im lặng tiêu tốn nhiều giờ hành chính có giá trị.
Bạn phải định lượng gánh nặng hành chính này một cách chính xác. Tính toán số giờ hàng tuần dành cho việc quản lý các cổng nhận dạng bị ngắt kết nối. Đo lường năng suất bị mất khi nhân viên không thể truy cập đồng thời các hệ thống quan trọng. Việc tích hợp các chức năng khác nhau này vào một thẻ thông minh duy nhất sẽ hợp lý hóa các hoạt động hàng ngày. Nó loại bỏ các tắc nghẽn nội bộ và giảm trải nghiệm người dùng khó chịu.
| của Silo nhận dạng | gánh nặng hoạt động | hổng bảo mật |
|---|---|---|
| Chỉ truy cập vật lý | Tần suất thay thế cao cho các huy hiệu nhựa bị mất. | Dễ bị sao chép và chuyển giao vật lý trái phép. |
| Mã xác thực mạng | Phiếu trợ giúp liên tục dành cho các mã thông báo không được đồng bộ hóa hoặc bị mất. | Nguy cơ bị chặn hoặc nhồi thông tin xác thực nếu không bị ràng buộc với phần cứng. |
| Thẻ chi phí doanh nghiệp | Đối chiếu thủ công và đánh giá giao dịch bị trì hoãn. | Tiếp xúc với gian lận không có thẻ và việc hủy bỏ bị trì hoãn. |
Thông tin sinh trắc học hiện đại loại bỏ hoàn toàn các lỗ hổng dữ liệu tập trung. Cảm biến vân tay nằm trực tiếp trên thông tin xác thực vật lý. Thiết bị lấy nguồn điện tạm thời từ đầu đọc không tiếp xúc. Toàn bộ quá trình so khớp diễn ra nội bộ. Mẫu dấu vân tay không bao giờ rời khỏi phần tử bảo mật bị cô lập. Chúng tôi tránh hoàn toàn việc lưu trữ cơ sở dữ liệu sinh trắc học tập trung.
Kiến trúc này mang lại sự giảm thiểu đáng kể việc truy cập trái phép. Những kẻ tấn công không thể đánh cắp những gì mà máy chủ tập trung không bao giờ lưu trữ. Nó giảm thiểu rủi ro vi phạm lớn một cách hiệu quả. Các tổ chức có được bằng chứng không thể chối cãi về sự hiện diện vật lý trong quá trình xác thực. Bạn bảo vệ các điểm truy cập nhạy cảm mà không ảnh hưởng đến quyền riêng tư của nhân viên.
Thông tin xác thực hiện đại đóng vai trò là trình xác thực phần cứng mạnh mẽ ngày nay. Chúng cho phép môi trường hoàn toàn không có mật khẩu thông qua mật mã bất đối xứng. Bạn đạt được Xác thực đa yếu tố (MFA) chống lừa đảo chính hãng. Thiết bị tạo ra các khóa mật mã duy nhất cho mỗi phiên. Tác nhân đe dọa không thể sử dụng lại thông tin xác thực bị chặn.
Khả năng này hoàn toàn phù hợp với các yêu cầu nghiêm ngặt về bảo hiểm an ninh mạng. Các nhà bảo lãnh yêu cầu các giao thức xác thực gắn liền với phần cứng mạnh mẽ. Một hiện đại thẻ thông minh gắn chặt danh tính của bạn trong kiến trúc Zero Trust một cách an toàn. Nó đảm bảo mạng của bạn xác minh danh tính liên tục ở mọi ranh giới truy cập quan trọng.
Chúng tôi ngày càng sử dụng thông tin xác thực có thể lập trình trong tài chính doanh nghiệp. Thẻ tín dụng lai vật lý ảo cung cấp các thông số động. Họ chuyển quy trình công việc từ báo cáo chi phí phản ứng sang quản lý chi tiêu chủ động. Đội ngũ tài chính đặt ra các biện pháp bảo vệ nghiêm ngặt trước khi giao dịch diễn ra.
Giới hạn có thể lập trình: Tự động đưa ra mức trần giao dịch hàng ngày hoặc theo dự án cụ thể.
Chặn danh mục người bán: Hạn chế sử dụng thẻ một cách nghiêm ngặt đối với các phân loại nhà cung cấp đã được phê duyệt.
Đối chiếu theo thời gian thực: Đồng bộ hóa dữ liệu giao dịch ngay lập tức với phần mềm kế toán doanh nghiệp.
Phát hành tức thì: Triển khai các phiên bản ảo ngay lập tức trong khi thẻ vật lý được xuất xưởng.
3. Các khía cạnh đánh giá cốt lõi để kiểm chứng trong tương lai
Bạn không bao giờ nên trả tiền cho những khả năng không được sử dụng. Kết hợp trực tiếp các công nghệ cụ thể với các điểm yếu trong kinh doanh thực tế. Bạn có cần xác thực sinh trắc học cho tất cả nhân viên không? Có lẽ chỉ có nhân viên phòng máy chủ có trình độ cao mới yêu cầu xác minh nghiêm ngặt như vậy. Nhân viên tiêu chuẩn có thể chỉ cần khả năng FIDO2 để đăng nhập máy trạm cơ bản.
Đánh giá kỹ lưỡng nhu cầu hoạt động chính xác của bạn. Xác định vấn đề cụ thể mà bạn muốn giải quyết trước tiên. Chọn các tính năng giải quyết chính xác những lỗ hổng bảo mật đó. Cách tiếp cận có mục tiêu này ngăn cản việc thiết kế quá mức cơ sở hạ tầng chứng chỉ của bạn. Nó giúp việc triển khai có thể quản lý được và đạt hiệu quả cao.
Đánh giá các tiêu chuẩn cơ bản đảm bảo khả năng phục hồi cơ bản của phần cứng. Bạn phải yêu cầu bằng chứng mật mã về cách ly phần cứng. Một nhà cung cấp đáng tin cậy sẽ cung cấp tài liệu chứng nhận minh bạch. Tập trung vào các khuôn khổ tuân thủ quan trọng sau:
Chứng nhận EAL5+ hoặc EAL6+: Đảm bảo kiểm tra nghiêm ngặt thành phần bảo mật chống lại sự giả mạo vật lý.
ISO/IEC 7816: Đảm bảo khả năng tương tác mạch tích hợp trên các hệ sinh thái đầu đọc khác nhau.
FIPS 140-3: Xác thực sức mạnh của mô-đun mật mã để sử dụng cho doanh nghiệp và liên bang.
Những cân nhắc về quyền riêng tư rất quan trọng trong quá trình đánh giá. Bạn phải hiểu cách thiết bị xử lý Thông tin nhận dạng cá nhân (PII). Kiến trúc phi tập trung gốc duy trì sự tuân thủ GDPR và CCPA. Họ giữ dữ liệu nhạy cảm chắc chắn trong tay người dùng.
Phân tích nỗ lực mở rộng quy mô thực sự cần thiết để triển khai. Yếu tố về độ phức tạp của phần mềm phát hành. Xem xét các yêu cầu tích hợp liên quan đến các thư mục Quản lý danh tính và quyền truy cập (IAM) hiện có. Bạn phải đánh giá gánh nặng quản lý vòng đời đối với lực lượng lao động toàn cầu của mình.
Kết nối hiện đại thẻ thông minh cho các hệ thống như Microsoft Entra ID hoặc Okta đòi hỏi phải lập kế hoạch cẩn thận. Đánh giá xem hệ thống quản lý thông tin xác thực có cung cấp quy trình cấp phép tự động hay không. Hiểu các tài nguyên quản trị cần thiết để phát hành, cập nhật và quản lý hàng nghìn thiết bị bảo mật cùng một lúc.
Hãy sớm thừa nhận những trở ngại khi triển khai trong giai đoạn lập kế hoạch của bạn. Những nâng cấp thế hệ tiếp theo này có yêu cầu đầu đọc NFC hoàn toàn mới không? Nhiều thông tin xác thực nâng cao có thiết kế giao diện kép. Chúng giao tiếp trơn tru trên các đầu đọc lân cận 125 kHz truyền thống và các thiết bị đầu cuối không tiếp xúc 13,56 MHz hiện đại.
Bạn phải lập bản đồ cơ sở hạ tầng vật lý hiện tại của mình một cách chính xác. Khảo sát các bộ điều khiển cửa hiện có và thiết bị ngoại vi USB của máy trạm. Việc nâng cấp mọi đầu đọc vật lý đồng thời làm gián đoạn nghiêm trọng hoạt động hàng ngày. Nâng cấp phần cứng theo từng giai đoạn mang lại lộ trình chuyển tiếp suôn sẻ hơn. Tìm kiếm thông tin xác thực cung cấp khả năng tương thích ngược mạnh mẽ để giảm bớt quá trình này.
Tình trạng thiếu vi mạch toàn cầu liên tục làm gián đoạn các mốc thời gian mua sắm. Việc khóa nhà cung cấp đặt ra một mối đe dọa hoạt động đáng kể khác. Bạn phải tìm nguồn thông tin xác thực từ các nhà sản xuất sử dụng chuỗi cung ứng đa dạng. Tránh các giao thức độc quyền mãi mãi ràng buộc bạn với một nhà sản xuất đầu đọc.
Xác định chính xác quy trình làm việc trong vòng đời của bạn. Bạn xử lý việc đăng ký ban đầu một cách an toàn như thế nào? Thiết lập các bước thu hồi nghiêm ngặt đối với nhân viên bị chấm dứt hợp đồng. Phát triển quy trình hủy an toàn cho các thiết bị điện toán biên tiên tiến. Bạn không thể đơn giản ném phần cứng mật mã vào thùng tái chế tiêu chuẩn. Triển khai các giao thức được ghi lại để khiến các phần tử bảo mật nội bộ vĩnh viễn không thể hoạt động.
Chuẩn bị cho phản ứng nội bộ ngay sau khi công bố triển khai sinh trắc học. Nhân viên thường xuyên đặt câu hỏi về việc thu thập dữ liệu sinh trắc học của công ty. Bạn phải truyền đạt các lựa chọn công nghệ của mình một cách minh bạch. Giải thích chính xác cách sinh trắc học trên thẻ bảo vệ quyền riêng tư của họ tốt hơn các hệ thống cũ.
Cho họ xem kiến trúc trực tiếp. Nhấn mạnh dữ liệu không bao giờ rời khỏi thiết bị cá nhân của họ. Nó không bao giờ nằm trong cơ sở dữ liệu đám mây dễ bị tấn công. Chúng tôi nhận thấy tính minh bạch làm giảm đáng kể sự xung đột. Thiết lập tài liệu Câu hỏi thường gặp nội bộ để giải quyết các mối quan ngại về giám sát. Sự chấp nhận của người dùng cải thiện đáng kể khi nhân viên hiểu được bản chất ưu tiên quyền riêng tư của các thiết bị điện toán ranh giới.
Xác định rõ ràng việc triển khai thành công trước khi bắt đầu mua sắm. Bạn có muốn không có vi phạm an ninh vật lý nào trong vòng 12 tháng không? Có lẽ bạn đặt mục tiêu giảm 90% số phiếu đặt lại mật khẩu của bộ phận trợ giúp. Bạn phải định lượng sớm các mục tiêu chính của mình.
Mục tiêu mơ hồ dẫn đến việc triển khai bị đình trệ. Thay vào đó, hãy thiết lập các số liệu hoạt động rõ ràng. Đo thời gian trung bình cần thiết để đưa nhân viên mới vào làm việc một cách an toàn. Theo dõi mức giảm mô phỏng lừa đảo thành công sau khi triển khai trình xác thực phần cứng. Những số liệu cụ thể này giúp bạn đánh giá hiệu suất của nhà cung cấp một cách khách quan trong giai đoạn lựa chọn.
Đặt những câu hỏi khó trong quá trình Yêu cầu Đề xuất (RFP) chính thức. Yêu cầu trình diễn thực tế hơn là thuyết trình tiếp thị. Chúng tôi đã phát triển một khuôn khổ để giúp bạn điều hướng các khả năng của nhà cung cấp một cách nghiêm túc. Sử dụng logic này để tách các giải pháp mạnh mẽ khỏi các nguyên mẫu dễ vỡ.
| Danh mục đánh giá | Câu hỏi quan trọng dành cho nhà cung cấp | Phản hồi lý tưởng của nhà cung cấp |
|---|---|---|
| Độ tin cậy của cảm biến | Cơ chế dự phòng là gì nếu cảm biến sinh trắc học trên thẻ bị lỗi hoặc bị hỏng? | Cung cấp giao thức dự phòng mã PIN an toàn, do CNTT quản lý hoặc bỏ qua tạm thời thông qua bảng điều khiển IAM. |
| Bằng chứng mật mã | Bạn có thể cung cấp chứng nhận độc lập chứng minh sự cô lập của phần tử bảo mật của bạn không? | Cung cấp tài liệu chứng nhận EAL6+ hoặc FIPS 140-3 chính thức từ các phòng thử nghiệm được công nhận. |
| Khả năng tương thích của người đọc | Giải pháp của bạn có buộc chúng tôi phải tháo rời và thay thế tất cả các đầu đọc tòa nhà hiện có không? | Cung cấp ăng-ten tần số kép có thể tùy chỉnh hỗ trợ RFID kế thừa trong khi chuyển sang NFC tần số cao. |
Việc triển khai theo từng giai đoạn vẫn rất quan trọng đối với sự thành công của doanh nghiệp. Ban đầu, bạn không bao giờ nên thử triển khai trên toàn công ty. Bắt đầu thử nghiệm với nhóm CNTT có rủi ro cao. Ngoài ra, hãy chọn một nhóm điều hành nhỏ để thử nghiệm lần đầu. Theo dõi chặt chẽ việc sử dụng hàng ngày của họ.
Thu thập phản hồi thực tế về độ bền vật lý và khả năng phản hồi của người đọc. Tinh chỉnh quy trình cung cấp tự động của bạn dựa trên dữ liệu này. PoC có cấu trúc sẽ sớm phát hiện các vấn đề tích hợp tiềm ẩn. Nó cho phép bộ phận trợ giúp của bạn xây dựng các hướng dẫn khắc phục sự cố chính xác. Bạn chỉ có thể tự tin mở rộng quy mô triển khai sau khi xác thực cơ sở hạ tầng cốt lõi.
Bối cảnh xác thực tiếp tục chuyển đổi nhanh chóng theo hướng điện toán biên tích hợp. Chúng tôi đã kiểm tra cách hiện đại thẻ thông minh kết nối an toàn việc truy cập cơ sở vật chất và truy cập mạng logic phức tạp. Nó loại bỏ các lỗ hổng nghiêm trọng được tìm thấy trong các hệ thống lân cận cũ. Việc triển khai các khả năng FIDO2 và đối sánh sinh trắc học trên thẻ sẽ vô hiệu hóa một cách hiệu quả các cuộc tấn công lừa đảo và nhân bản hiện đại. Nó thiết lập một phạm vi có thể kiểm chứng cần thiết cho các kiến trúc Zero Trust mạnh mẽ. Các tổ chức có được sự giám sát chưa từng có bằng cách tích hợp các biện pháp kiểm soát chi tiêu chủ động của công ty trực tiếp vào việc sử dụng thông tin xác thực hàng ngày.
Bạn phải chuyển từ đánh giá sang hành động ngay lập tức. Hãy phân tích kỹ lưỡng cơ sở cơ sở về lỗ hổng bảo mật hiện có của bạn trong quý này. Thiết lập ánh xạ tính năng đến kết quả nghiêm ngặt để tránh việc triển khai kỹ thuật quá mức. Tập trung nhiều vào khả năng tương thích phần cứng và các tiêu chuẩn bảo mật phi tập trung trong quá trình lựa chọn nhà cung cấp của bạn. Đăng ký tư vấn kỹ thuật với các kiến trúc sư bảo mật được chứng nhận ngay hôm nay. Yêu cầu trình diễn thực tế các giải pháp xác thực cấp doanh nghiệp. Hiện đại hóa tình hình bảo mật doanh nghiệp của bạn đảm bảo lực lượng lao động của bạn vẫn an toàn, làm việc hiệu quả và có khả năng phục hồi trước các mối đe dọa mới nổi.
Đáp: Có, họ vốn đã hỗ trợ tuân thủ GDPR thông qua việc lưu trữ dữ liệu phi tập trung. Mẫu dấu vân tay vẫn được mã hóa nghiêm ngặt bên trong phần tử bảo mật bên trong. Nó không bao giờ truyền đến các máy chủ bên ngoài hoặc cơ sở dữ liệu trung tâm. Người dùng duy trì toàn quyền kiểm soát dữ liệu sinh trắc học của họ, điều này dễ dàng đáp ứng các quy định nghiêm ngặt về quyền riêng tư và sự đồng ý trên toàn cầu.
Đ: Chắc chắn rồi. Thông tin xác thực giao diện kép hiện đại sẽ thu hẹp khoảng cách này một cách liền mạch. Họ sử dụng ăng-ten lân cận truyền thống cho cửa quay vật lý. Đồng thời, họ tận dụng các giao thức PKI và FIDO2 để truy cập mạng logic. Sự hội tụ này cho phép xác thực có độ an toàn cao trên các ứng dụng đám mây và cơ sở vật chất bằng một thiết bị tích hợp duy nhất.
Đáp: Độ bền dự kiến dao động từ ba đến năm năm trong điều kiện bình thường. Các mẫu tiên tiến sử dụng công nghệ thu năng lượng không dùng pin. Chúng lấy năng lượng cần thiết trực tiếp từ NFC hoặc đầu đọc không tiếp xúc trong quá trình sử dụng. Điều này giúp loại bỏ các vấn đề xuống cấp pin bên trong. Sự mài mòn do môi trường thường quyết định chu kỳ thay thế cuối cùng.
Trả lời: Chúng hoạt động như những trình xác thực phần cứng mạnh mẽ thực thi việc xác minh danh tính liên tục. Họ lưu trữ các khóa mật mã gắn với phần cứng một cách an toàn, ngăn chặn hành vi lừa đảo thông tin xác thực và sao chép tín hiệu trái phép. Việc tích hợp chúng đảm bảo mọi yêu cầu truy cập đều dựa trên danh tính hiện diện thực tế đã được xác minh. Việc xác minh dựa trên phần cứng này tạo thành nền tảng tuyệt đối của nguyên tắc Zero Trust.


