


المشاهدات: 0 المؤلف: محرر الموقع وقت النشر: 2026-06-22 الأصل: موقع
يمر رمز الوصول المادي بتحول عميق. نحن نرى الآن تتطور البطاقة الذكية إلى جهاز حوسبة متكامل. فهو يؤمن الهويات الرقمية ويحمي حدود الشركات في وقت واحد. يقوم قادة المؤسسات بإعادة تقييم البنية التحتية لبيانات الاعتماد الخاصة بهم بشكل مستمر اليوم. إنهم يواجهون توسعًا في بنيات الثقة المعدومة. إنهم يتعاملون مع أساليب الاحتيال المتقدمة للغاية يوميًا. ويجب عليهم أيضًا إدارة نماذج العمل المختلطة المعقدة بسلاسة. إن الاعتماد على شارات القرب القديمة يجعل المؤسسات عرضة لمخاطر تشغيلية غير مقبولة. يستغل المهاجمون بشكل فعال نقاط الدخول المادية والمنطقية الضعيفة. يجب أن ننظر إلى ما هو أبعد من الضجيج الذي يروجه البائعون لفحص القدرات التقنية الفعلية. يستكشف هذا الدليل تقنيات اعتماد الجيل التالي التي تستحق اهتمامك. سوف تتعلم كيفية تقييم الحلول الحديثة بشكل منهجي. نحن نقدم استراتيجيات قائمة على الأدلة لمساعدتك على التغلب على تعقيدات التبني النموذجية. يمكنك ترقية النظام البيئي للهوية الخاص بك بشكل فعال من خلال اتباع أبعاد التقييم هذه.
التقارب هو المعيار: يكمن مستقبل البطاقة الذكية في الوصول المادي والمنطقي الموحد، وسد مدخل المنشأة، ومصادقة الشبكة.
القياسات الحيوية تغادر الجهاز: تعمل مطابقة القياسات الحيوية على البطاقة على تقليل ثغرات البيانات من جانب الخادم ولكنها تتطلب تقييمًا دقيقًا للتكلفة الإجمالية للملكية.
يؤدي الامتثال إلى الاعتماد: يتطلب التدقيق المستقبلي الالتزام الصارم بمعايير FIDO2 ومعايير ISO/IEC وتفويضات الخصوصية الإقليمية (على سبيل المثال، القانون العام لحماية البيانات).
يعد النشر السلس مجرد أسطورة: تتضمن ترقية الأنظمة البيئية للبطاقات الذكية فحوصات توافق قارئ الأجهزة، وإدارة تغيير خصوصية المستخدم، وتعقيدات توفير دورة الحياة.
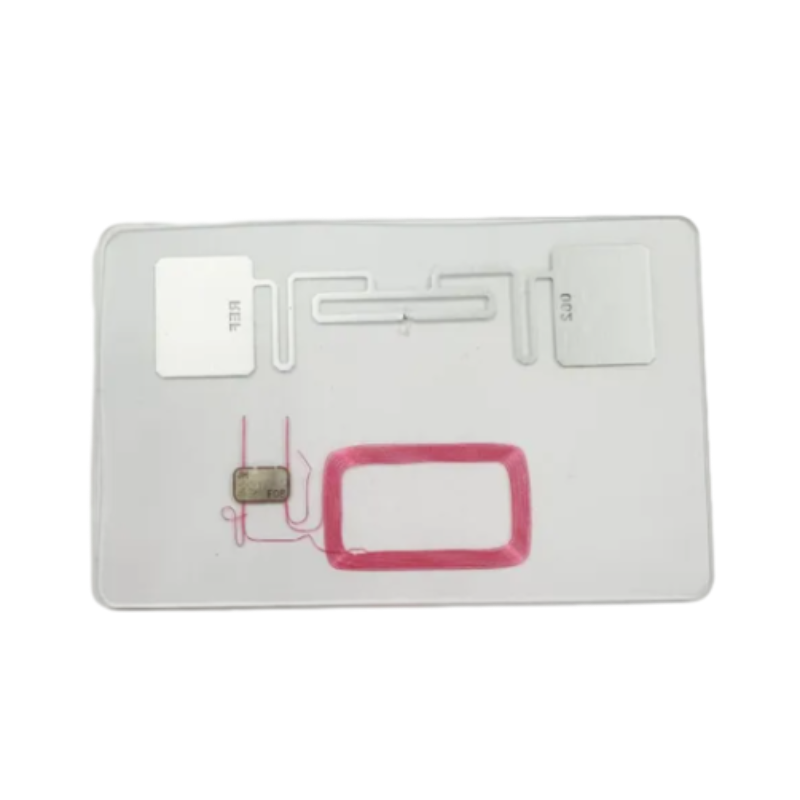
تشكل شرائح RFID الأقدم غير المشفرة مخاطر أمنية هائلة. تبث شارات القرب الأساسية رموز منشآتها بشكل مفتوح. يعترض المهاجمون هذه الإشارات غير المشفرة بسهولة. إنهم ينشرون أجهزة استنساخ حديثة على بعد أمتار قليلة. تستخدم الجهات الفاعلة التهديدية أيضًا هجمات الترحيل بشكل متكرر. يعمل هجوم التتابع على تعزيز إشارة البطاقة الشرعية من موقف السيارات مباشرةً إلى الباب المحظور. توفر أرقام التعريف الشخصية الثابتة الحد الأدنى من الحماية ضد هذه الأساليب المعقدة.
يجب عليك مراجعة خط الأساس الحالي للثغرات الأمنية لديك قبل شراء حلول جديدة. يجب على فرق الأمان أن تحدد بدقة الأماكن التي تكشف فيها البروتوكولات القديمة الشبكات الداخلية. تحديد نقاط الوصول التي تعتمد على تقنيات التردد المنخفض 125 كيلو هرتز. حدد عدد الموظفين الذين ما زالوا يستخدمون الخطوط المغناطيسية البسيطة. يساعدك توثيق نقاط الضعف الفنية المحددة هذه على تبرير ترقيات البنية التحتية الضرورية.
يؤدي إصدار بيانات اعتماد منفصلة إلى إنشاء عائق تشغيلي هائل. غالبًا ما يحمل الموظفون شارة مادية واحدة للوصول إلى المبنى. يستخدمون رمزًا منفصلاً للأجهزة لتسجيل الدخول إلى الشبكة. وهناك بطاقة أخرى مخصصة للتعامل مع نفقات الشركات. ونحن نرى نفقات إدارية هائلة ناجمة عن هذا التجزئة. تقوم مكاتب المساعدة الخاصة بتكنولوجيا المعلومات بإعادة تعيين كلمات المرور المنسية باستمرار. يقوم موظفو الموارد البشرية باستبدال الشارات المادية المفقودة يوميًا. تستهلك منصات الهوية المنعزلة ساعات إدارية قيمة.
يجب عليك تحديد هذا العبء الإداري بدقة. احسب الساعات الأسبوعية التي تقضيها في إدارة بوابات الهوية المنفصلة. قم بقياس الإنتاجية المفقودة عندما لا يتمكن الموظفون من الوصول إلى الأنظمة المهمة في وقت واحد. يؤدي دمج هذه الوظائف المتباينة في بطاقة ذكية واحدة إلى تبسيط العمليات اليومية. فهو يزيل الاختناقات الداخلية ويقلل من تجارب المستخدم المحبطة.
| صومعة الهوية، | للأعباء التشغيلية | الضعف الأمني |
|---|---|---|
| الوصول المادي فقط | تردد استبدال عالي للشارات البلاستيكية المفقودة. | عرضة للاستنساخ والتسليم الجسدي غير المصرح به. |
| رمز مصادقة الشبكة | تذاكر مكتب المساعدة الدائمة للرموز غير المتزامنة أو المفقودة. | خطر الاعتراض أو حشو بيانات الاعتماد إذا لم يكن مرتبطًا بالأجهزة. |
| بطاقة مصاريف الشركات | التسوية اليدوية ومراجعات المعاملات المتأخرة. | التعرض للاحتيال في حالة عدم وجود البطاقة وتأخر الإلغاء. |
تعمل بيانات الاعتماد البيومترية الحديثة على القضاء على نقاط ضعف البيانات المركزية تمامًا. توجد مستشعرات بصمات الأصابع مباشرة على بيانات الاعتماد المادية. يستمد الجهاز طاقة مؤقتة من القارئ اللاتلامسي. تتم عملية المطابقة بأكملها داخليًا. لا يترك قالب بصمة الإصبع العنصر الآمن المعزول أبدًا. نحن نتجنب تخزين قاعدة البيانات البيومترية المركزية تمامًا.
توفر هذه البنية انخفاضًا كبيرًا في الوصول غير المصرح به. لا يستطيع المهاجمون سرقة ما لا يخزنه الخادم المركزي أبدًا. إنه يخفف من مخاطر الاختراق الهائلة بشكل فعال. تحصل المنظمات على دليل دامغ على التواجد المادي أثناء المصادقة. يمكنك حماية نقاط الوصول الحساسة دون المساس بخصوصية الموظف.
تعمل بيانات الاعتماد الحديثة كمصدقين قويين للأجهزة اليوم. إنها تتيح بيئات خالية تمامًا من كلمة المرور من خلال التشفير غير المتماثل. يمكنك تحقيق مصادقة متعددة العوامل (MFA) مقاومة للتصيد الاحتيالي. يقوم الجهاز بإنشاء مفاتيح تشفير فريدة لكل جلسة. لا يمكن للجهات التهديدية إعادة استخدام بيانات الاعتماد التي تم اعتراضها.
تتوافق هذه القدرة تمامًا مع متطلبات التأمين الصارمة للأمن السيبراني. يطالب الضامنون ببروتوكولات مصادقة قوية مرتبطة بالأجهزة. حديث تعمل البطاقة الذكية على تثبيت هويتك ضمن بنية الثقة المعدومة بشكل آمن. فهو يضمن أن شبكتك تتحقق من الهوية بشكل مستمر عند كل حدود الوصول الحرجة.
نحن نستخدم بشكل متزايد بيانات الاعتماد القابلة للبرمجة في تمويل الشركات. توفر بطاقات الائتمان الهجينة الافتراضية المادية معلمات ديناميكية. إنهم يحولون سير العمل من تقارير النفقات التفاعلية إلى إدارة الإنفاق الاستباقية. تضع فرق الشؤون المالية حواجز حماية صارمة قبل إجراء المعاملات.
الحدود القابلة للبرمجة: إصدار أسقف المعاملات اليومية أو الخاصة بالمشروع تلقائيًا.
حظر فئة التاجر: تقييد استخدام البطاقة بشكل صارم لتصنيفات البائعين المعتمدة.
التسوية في الوقت الحقيقي: مزامنة بيانات المعاملات على الفور مع برنامج محاسبة المؤسسة.
الإصدار الفوري: انشر الإصدارات الافتراضية على الفور أثناء شحن البطاقات الفعلية.
3. أبعاد التقييم الأساسية للتدقيق المستقبلي
يجب ألا تدفع أبدًا مقابل الإمكانيات غير المستخدمة. قم بمطابقة تقنيات محددة مباشرةً مع نقاط الضعف الفعلية في العمل. هل تحتاج إلى المصادقة البيومترية لجميع الموظفين؟ ربما يكون موظفو غرفة الخادم ذوو الخلوص العالي فقط هم من يحتاجون إلى مثل هذا التحقق الصارم. قد يحتاج الموظفون القياسيون فقط إلى إمكانات FIDO2 لتسجيلات الدخول الأساسية لمحطة العمل.
قم بتقييم احتياجاتك التشغيلية الدقيقة بدقة. حدد المشكلة المحددة التي تريد حلها أولاً. حدد الميزات التي تعالج هذه الفجوات الأمنية بالضبط. يمنع هذا النهج المستهدف الإفراط في هندسة البنية التحتية لبيانات الاعتماد الخاصة بك. فهو يبقي عمليات النشر قابلة للإدارة وفعالة للغاية.
يضمن تقييم المعايير الأساسية مرونة الأجهزة الأساسية. يجب عليك المطالبة بإثبات التشفير لعزل الأجهزة. سيوفر البائع الموثوق وثائق شهادة شفافة. ركز على أطر الامتثال المهمة هذه:
شهادة EAL5+ أو EAL6+: تضمن إجراء اختبار صارم للعنصر الآمن ضد التلاعب المادي.
ISO/IEC 7816: يضمن إمكانية التشغيل البيني للدوائر المتكاملة عبر الأنظمة البيئية المختلفة للقارئ.
FIPS 140-3: التحقق من قوة وحدات التشفير للاستخدام الفيدرالي واستخدام المؤسسات.
تعتبر اعتبارات الخصوصية ذات أهمية كبيرة أثناء التقييم. يجب أن تفهم كيفية تعامل الجهاز مع معلومات التعريف الشخصية (PII). تحافظ البنى اللامركزية الأصلية على الامتثال للقانون العام لحماية البيانات (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) بشكل متأصل. إنهم يحتفظون بالبيانات الحساسة بقوة في أيدي المستخدم.
تحليل جهد التوسع الحقيقي المطلوب للنشر. عامل في تعقيد البرمجيات المصدرة. ضع في اعتبارك متطلبات التكامل التي تتضمن دلائل إدارة الهوية والوصول (IAM) الحالية. يجب عليك تقييم عبء إدارة دورة الحياة عبر القوى العاملة العالمية لديك.
توصيل حديث تتطلب البطاقة الذكية لأنظمة مثل Microsoft Entra ID أو Okta تخطيطًا دقيقًا. قم بتقييم ما إذا كان نظام إدارة بيانات الاعتماد يوفر سير عمل التزويد الآلي. فهم الموارد الإدارية المطلوبة لإصدار وتحديث وإدارة آلاف الأجهزة الآمنة في وقت واحد.
اعترف باحتكاك النشر في وقت مبكر من مرحلة التخطيط. هل ستتطلب ترقيات الجيل التالي هذه قارئات NFC جديدة تمامًا؟ تتميز العديد من بيانات الاعتماد المتقدمة بتصميمات ذات واجهة مزدوجة. وهي تتواصل بسلاسة عبر أجهزة القراءة القريبة القديمة بتردد 125 كيلو هرتز والمحطات الطرفية الحديثة غير التلامسية بتردد 13.56 ميجا هرتز.
يجب عليك تعيين البنية التحتية المادية الحالية لديك بدقة. قم بمسح وحدات التحكم في الأبواب والأجهزة الطرفية USB الموجودة في محطة العمل. تؤدي ترقية كل قارئ فعلي في نفس الوقت إلى تعطيل العمليات اليومية بشدة. توفر ترقيات الأجهزة المرحلية مسارًا انتقاليًا أكثر سلاسة. ابحث عن بيانات الاعتماد التي توفر توافقًا قويًا مع الإصدارات السابقة لتسهيل هذه العملية.
يؤدي النقص العالمي في الرقائق الدقيقة إلى تعطيل الجداول الزمنية للمشتريات باستمرار. يشكل حبس البائع تهديدًا تشغيليًا كبيرًا آخر. يجب عليك الحصول على بيانات الاعتماد من الشركات المصنعة التي تستخدم سلاسل التوريد المتنوعة. تجنب بروتوكولات الملكية التي تربطك حصريًا بشركة مصنعة لقارئ واحد إلى الأبد.
حدد سير عمل دورة حياتك بدقة. كيف تتعامل مع التسجيل الأولي بشكل آمن؟ وضع خطوات إلغاء صارمة للموظفين الذين تم إنهاء خدمتهم. تطوير عمليات التدمير الآمنة لأجهزة حوسبة الحافة المتقدمة. لا يمكنك ببساطة رمي أجهزة التشفير في صناديق إعادة التدوير القياسية. تنفيذ بروتوكولات موثقة لجعل العناصر الآمنة الداخلية غير صالحة للعمل بشكل دائم.
استعد للمقاومة الداخلية فور الإعلان عن عمليات طرح القياسات الحيوية. كثيرا ما يتساءل الموظفون عن جمع البيانات البيومترية للشركات. يجب عليك توصيل اختياراتك التقنية بشفافية. اشرح بالضبط كيف تحمي القياسات الحيوية الموجودة على البطاقة خصوصيتهم بشكل أفضل من الأنظمة القديمة.
أظهر لهم الهندسة المعمارية مباشرة. التأكيد على أن البيانات لا تترك أجهزتهم الشخصية أبدًا. لا يوجد أبدًا في قاعدة بيانات سحابية ضعيفة. نجد أن الشفافية تقلل الاحتكاك بشكل كبير. إنشاء وثيقة داخلية للأسئلة الشائعة تتناول مخاوف المراقبة. يتحسن اعتماد المستخدم بشكل ملحوظ عندما يفهم الموظفون طبيعة الخصوصية الأولى لأجهزة حوسبة الحافة.
حدد الطرح الناجح بوضوح قبل بدء عملية الشراء. هل تريد عدم حدوث أي انتهاكات أمنية مادية خلال 12 شهرًا؟ ربما تستهدف تخفيضًا بنسبة 90% في تذاكر إعادة تعيين كلمة مرور مكتب المساعدة. يجب عليك تحديد أهدافك الأساسية في وقت مبكر.
وتؤدي الأهداف الغامضة إلى توقف عمليات النشر. بدلاً من ذلك، قم بوضع مقاييس تشغيلية واضحة. قم بقياس متوسط الوقت اللازم لتأهيل موظف جديد بشكل آمن. تتبع الانخفاض في عمليات محاكاة التصيد الاحتيالي الناجحة بعد نشر أدوات مصادقة الأجهزة. تساعدك هذه المقاييس الملموسة على تقييم أداء البائع بشكل موضوعي خلال مرحلة الاختيار.
اطرح أسئلة صعبة أثناء عملية طلب تقديم العروض (RFP) الرسمية. اطلب العروض التوضيحية العملية عبر العروض التسويقية. لقد قمنا بتطوير إطار عمل لمساعدتك في التنقل بين قدرات البائع بشكل نقدي. استخدم هذا المنطق لفصل الحلول القوية عن النماذج الأولية الهشة.
| فئة التقييم، | سؤال بالغ الأهمية | للاستجابة المثالية للمورد |
|---|---|---|
| موثوقية المستشعر | ما هي الآلية الاحتياطية في حالة فشل جهاز الاستشعار البيومتري الموجود على البطاقة أو تلفه؟ | يوفر رقم تعريف شخصي آمنًا تتم إدارته بواسطة تكنولوجيا المعلومات أو بروتوكول تجاوز مؤقت عبر لوحة معلومات IAM. |
| إثبات التشفير | هل يمكنك تقديم شهادة مستقلة تثبت عزل العنصر الآمن لديك؟ | توفير وثائق اعتماد EAL6+ أو FIPS 140-3 الرسمية من مختبرات الاختبار المعترف بها. |
| توافق القارئ | هل يجبرنا الحل الذي تقدمه على نسخ واستبدال جميع أجهزة قراءة المباني الموجودة؟ | يوفر هوائيات مزدوجة التردد قابلة للتخصيص تدعم RFID القديم أثناء الانتقال إلى NFC عالي التردد. |
يظل الطرح التدريجي أمرًا بالغ الأهمية لنجاح المؤسسة. يجب ألا تحاول أبدًا النشر على مستوى الشركة في البداية. ابدأ الاختبار مع مجموعة تكنولوجيا المعلومات عالية المخاطر. وبدلاً من ذلك، حدد مجموعة تنفيذية صغيرة للمحاكمة الأولية. مراقبة استخدامهم اليومي عن كثب.
جمع التعليقات العملية فيما يتعلق بالمتانة البدنية واستجابة القارئ. قم بتحسين سير عمل التزويد الآلي لديك بناءً على هذه البيانات. يكشف إثبات المفهوم (PoC) المنظم عن مشكلات التكامل المخفية مبكرًا. فهو يتيح لمكتب المساعدة الخاص بك إنشاء أدلة دقيقة لاستكشاف الأخطاء وإصلاحها. لا يمكنك توسيع نطاق النشر بثقة إلا بعد التحقق من صحة البنية الأساسية الأساسية.
يستمر مشهد الاعتماد في التحول بسرعة نحو الحوسبة الطرفية المتكاملة. درسنا كيف الحديثة تعمل البطاقة الذكية على ربط الدخول إلى المنشأة المادية والوصول إلى الشبكة المنطقية المعقدة بشكل آمن. إنه يزيل نقاط الضعف الشديدة الموجودة في أنظمة القرب القديمة. يؤدي نشر إمكانات FIDO2 والمطابقة البيومترية على البطاقة إلى تحييد هجمات التصيد والاستنساخ الحديثة بشكل فعال. فهو ينشئ محيطًا يمكن التحقق منه ضروريًا لبنيات الثقة المعدومة القوية. تحصل المؤسسات على إشراف غير مسبوق من خلال دمج ضوابط الإنفاق الاستباقية للشركات مباشرةً في الاستخدام اليومي لبيانات الاعتماد.
يجب عليك الانتقال من التقييم إلى العمل الفوري. قم بتحليل خط الأساس لنقاط الضعف الموجودة لديك بشكل شامل في هذا الربع. أنشئ تخطيطًا صارمًا للميزات والنتائج لتجنب الإفراط في هندسة عملية النشر الخاصة بك. ركز بشكل كبير على توافق الأجهزة ومعايير الخصوصية اللامركزية أثناء عملية اختيار البائع. احجز استشارة فنية مع مهندسي الأمن المعتمدين اليوم. اطلب عرضًا توضيحيًا عمليًا لحلول الاعتماد على مستوى المؤسسات. يضمن تحديث الوضع الأمني لشركتك بقاء القوى العاملة لديك آمنة ومنتجة ومرنة في مواجهة التهديدات الناشئة.
ج: نعم، إنها تدعم بطبيعتها الامتثال للقانون العام لحماية البيانات (GDPR) من خلال تخزين البيانات اللامركزي. يظل قالب بصمة الإصبع مشفرًا بشكل صارم داخل العنصر الآمن الداخلي. لا ينتقل أبدًا إلى خوادم خارجية أو قواعد بيانات مركزية. يحتفظ المستخدمون بالتحكم الكامل في بياناتهم البيومترية، والتي تلبي بسهولة لوائح الموافقة والخصوصية الصارمة على مستوى العالم.
ج: بالتأكيد. تعمل بيانات الاعتماد الحديثة ذات الواجهة المزدوجة على سد هذه الفجوة بسلاسة. يستخدمون هوائيات القرب التقليدية للأبواب الدوارة المادية. وفي الوقت نفسه، فإنها تستفيد من بروتوكولات PKI وFIDO2 للوصول المنطقي إلى الشبكة. يتيح هذا التقارب مصادقة آمنة للغاية عبر التطبيقات السحابية والمرافق المادية باستخدام جهاز واحد متكامل.
ج: تتراوح المتانة المتوقعة من ثلاث إلى خمس سنوات في الظروف العادية. تستخدم النماذج المتقدمة تقنية حصاد الطاقة الخالية من البطاريات. إنهم يستمدون الطاقة اللازمة مباشرة من NFC أو أجهزة القراءة غير التلامسية أثناء الاستخدام النشط. وهذا يزيل مشاكل تدهور البطارية الداخلية. عادةً ما يملي التآكل البيئي دورة الاستبدال النهائية.
ج: إنهم يعملون كمصدقين أقوياء للأجهزة الذين يفرضون التحقق المستمر من الهوية. فهي تقوم بتخزين مفاتيح التشفير المرتبطة بالأجهزة بشكل آمن، مما يمنع التصيد الاحتيالي لبيانات الاعتماد واستنساخ الإشارات غير المصرح بها. ويضمن دمجها أن يعتمد كل طلب وصول على هويات تم التحقق منها وموجودة فعليًا. يشكل هذا التحقق المدعوم بالأجهزة الأساس المطلق لمبادئ الثقة المعدومة.


