


Görüntüleme: 0 Yazar: Site Editörü Yayınlanma Zamanı: 2026-06-22 Kaynak: Alan
Fiziksel erişim belirteci derin bir dönüşümden geçiyor. Şimdi görüyoruz akıllı kart, entegre bir uç bilgi işlem cihazına dönüşüyor. Dijital kimlikleri güvence altına alırken aynı zamanda kurumsal sınırları da korur. Kurumsal liderler bugün kimlik doğrulama altyapılarını sürekli olarak yeniden değerlendiriyor. Genişleyen Sıfır Güven mimarileriyle karşı karşıyalar. Her gün son derece gelişmiş dolandırıcılık taktikleriyle mücadele ediyorlar. Ayrıca karmaşık hibrit çalışma modellerini de sorunsuz bir şekilde yönetmeleri gerekiyor. Güncelliğini yitirmiş yakınlık rozetlerine güvenmek, kuruluşları kabul edilemez operasyonel risklere maruz bırakır. Saldırganlar zayıf fiziksel ve mantıksal giriş noktalarından aktif olarak yararlanır. Gerçek teknik yetenekleri incelemek için satıcının abartılarının ötesine bakmalıyız. Bu kılavuzda hangi yeni nesil kimlik doğrulama teknolojilerinin dikkatinizi çekmesi gerektiği açıklanmaktadır. Modern çözümleri sistematik olarak nasıl değerlendireceğinizi öğreneceksiniz. Tipik benimseme karmaşıklıklarını aşmanıza yardımcı olacak kanıta dayalı stratejiler sağlıyoruz. Bu değerlendirme boyutlarını takip ederek kimlik ekosisteminizi etkili bir şekilde yükseltebilirsiniz.
Yakınsama standarttır: Akıllı kartın geleceği, birleşik fiziksel ve mantıksal erişimde, tesis girişi ve ağ kimlik doğrulamasında köprü oluşturmada yatmaktadır.
Biyometri cihazdan ayrılıyor: Kart üzerindeki biyometrik eşleştirme, sunucu tarafındaki veri açıklarını azaltır ancak dikkatli bir TCO (Toplam Sahiplik Maliyeti) değerlendirmesi gerektirir.
Uyumluluk benimsenmeyi teşvik eder: Geleceğe hazır olmak FIDO2, ISO/IEC standartlarına ve bölgesel gizlilik talimatlarına (örn. GDPR) sıkı sıkıya bağlı kalmayı gerektirir.
Sorunsuz dağıtım bir efsanedir: Akıllı kart ekosistemlerinin yükseltilmesi, donanım okuyucu uyumluluk kontrollerini, kullanıcı gizliliği değişiklik yönetimini ve yaşam döngüsü sağlama karmaşıklıklarını içerir.
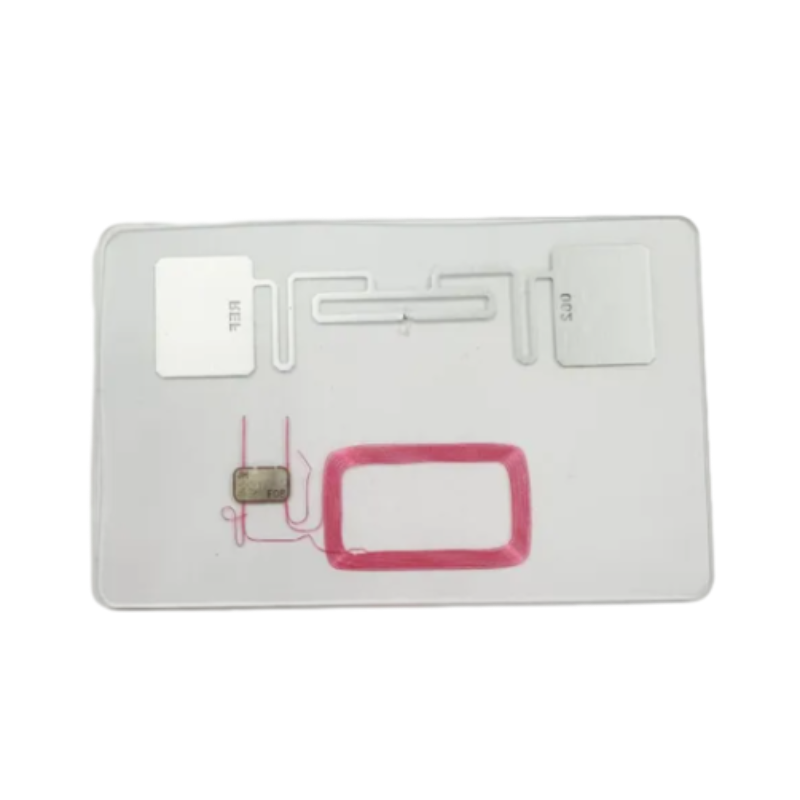
Eski şifrelenmemiş RFID çipleri büyük güvenlik riskleri oluşturur. Temel yakınlık rozetleri tesis kodlarını açıkça yayınlar. Saldırganlar bu şifrelenmemiş sinyalleri kolaylıkla ele geçirir. Modern klonlama cihazlarını sadece birkaç adım öteden kullanıyorlar. Tehdit aktörleri aktarma saldırılarını da sıklıkla kullanıyor. Aktarma saldırısı, meşru bir kart sinyalini bir otoparktan doğrudan sınırlı bir kapıya yükseltir. Statik PIN'ler bu karmaşık yöntemlere karşı minimum düzeyde koruma sağlar.
Yeni çözümler tedarik etmeden önce mevcut güvenlik açığı temelinizi denetlemeniz gerekir. Güvenlik ekipleri, güncel olmayan protokollerin dahili ağları açığa çıkardığı yerleri tam olarak haritalandırmalıdır. Hangi erişim noktalarının düşük frekanslı 125 kHz teknolojilerine dayandığını belirleyin. Kaç çalışanın hala basit manyetik şeritler kullandığını belirleyin. Bu spesifik teknik zayıflıkları belgelemek, gerekli altyapı yükseltmelerini gerekçelendirmenize yardımcı olur.
Ayrı kimlik bilgilerinin verilmesi büyük bir operasyonel zorluk yaratır. Çalışanlar genellikle erişim sağlamak için tek bir fiziksel rozet taşırlar. Ağ oturum açma işlemleri için ayrı bir donanım belirteci kullanırlar. Başka bir özel kart kurumsal harcamaları yönetir. Bu parçalanmadan kaynaklanan muazzam idari yükü görüyoruz. BT yardım masaları unutulan parolaları sürekli olarak sıfırlar. İnsan kaynakları personeli, kaybolan fiziksel yaka kartlarını günlük olarak yeniliyor. Silolanmış kimlik platformları değerli idari saatleri tüketir.
Bu idari yükü doğru bir şekilde ölçmelisiniz. Bağlantısı kesilen kimlik portallarını yönetmek için harcanan haftalık saatleri hesaplayın. Çalışanların kritik sistemlere aynı anda erişememesi durumunda kaybedilen üretkenliği ölçün. Bu farklı işlevlerin tek bir akıllı kartta entegre edilmesi günlük işlemleri kolaylaştırır. Dahili darboğazları ortadan kaldırır ve sinir bozucu kullanıcı deneyimlerini azaltır.
| Kimlik Silosu | Operasyonel Yükü | Güvenlik Açığı |
|---|---|---|
| Yalnızca Fiziksel Erişim | Kayıp plastik rozetler için yüksek değiştirme sıklığı. | Klonlamaya ve izinsiz fiziksel devredilmeye eğilimli. |
| Ağ Kimlik Doğrulama Jetonu | Eşitlenmemiş veya kaybolan tokenlar için sürekli yardım masası biletleri. | Donanıma bağlı değilse müdahale veya kimlik bilgilerinin doldurulması riski. |
| Kurumsal Masraf Kartı | Manuel mutabakat ve gecikmeli işlem incelemeleri. | Kartsız dolandırıcılığa ve gecikmeli iptale maruz kalma. |
Modern biyometrik kimlik bilgileri, merkezi veri açıklarını tamamen ortadan kaldırır. Parmak izi sensörleri doğrudan fiziksel kimlik bilgilerinin üzerinde bulunur. Cihaz, temassız okuyucudan geçici güç alır. Eşleştirme sürecinin tamamı dahili olarak gerçekleşir. Parmak izi şablonu yalıtılmış güvenli öğeyi asla terk etmez. Merkezi biyometrik veritabanı depolamasından tamamen kaçınıyoruz.
Bu mimari, yetkisiz erişimde ciddi bir azalma sağlar. Saldırganlar, merkezi bir sunucunun asla saklamadığı şeyleri çalamaz. Büyük ihlal risklerini etkili bir şekilde azaltır. Kuruluşlar, kimlik doğrulama sırasında fiziksel varlığın reddedilemez kanıtını elde eder. Çalışan gizliliğinden ödün vermeden hassas erişim noktalarını korursunuz.
Modern kimlik bilgileri günümüzde sağlam donanım kimlik doğrulayıcıları olarak görev yapmaktadır. Asimetrik kriptografi yoluyla tamamen şifresiz ortamlara olanak tanırlar. Kimlik avına karşı gerçek anlamda Çok Faktörlü Kimlik Doğrulamaya (MFA) ulaşırsınız. Cihaz, her bir oturum için benzersiz şifreleme anahtarları üretir. Tehdit aktörleri ele geçirilen kimlik bilgilerini yeniden kullanamaz.
Bu yetenek, katı siber güvenlik sigortası gereklilikleriyle mükemmel uyum sağlar. Sigortacılar, donanıma bağlı sağlam kimlik doğrulama protokolleri talep eder. Modern akıllı kart, kimliğinizi Sıfır Güven mimarisine güvenli bir şekilde bağlar. Ağınızın her kritik erişim sınırında sürekli olarak kimliği doğrulamasını sağlar.
Kurumsal finansmanda programlanabilir kimlik bilgilerini giderek daha fazla kullanıyoruz. Sanal-fiziksel hibrit kredi kartları dinamik parametreler sunar. İş akışlarını reaktif gider raporlamasından proaktif harcama yönetimine kaydırıyorlar. Finans ekipleri, işlemler gerçekleşmeden önce sıkı güvenlik önlemleri alıyor.
Programlanabilir Limitler: Günlük veya projeye özel işlem tavanlarını otomatik olarak yayınlayın.
İşyeri Kategorisi Engelleme: Kart kullanımını kesinlikle onaylanmış satıcı sınıflandırmalarıyla sınırlandırın.
Gerçek Zamanlı Mutabakat: İşlem verilerini kurumsal muhasebe yazılımıyla anında senkronize edin.
Anında Düzenleme: Fiziksel kartlar gönderilirken sanal sürümleri hemen dağıtın.
3. Geleceğe Hazırlama İçin Temel Değerlendirme Boyutları
Kullanılmayan özellikler için asla ödeme yapmamalısınız. Belirli teknolojileri doğrudan gerçek iş sorunlarıyla eşleştirin. Tüm çalışanlar için biyometrik kimlik doğrulamasına ihtiyacınız var mı? Belki de yalnızca yüksek yetkiye sahip sunucu odası personeli bu kadar sıkı bir doğrulamaya ihtiyaç duymaktadır. Standart personelin temel iş istasyonu oturum açma işlemleri için yalnızca FIDO2 özelliklerine ihtiyacı olabilir.
Operasyonel ihtiyaçlarınızı tam olarak değerlendirin. Öncelikle çözmek istediğiniz spesifik sorunu tanımlayın. Tam olarak bu güvenlik açıklarına hitap eden özellikleri seçin. Bu hedefe yönelik yaklaşım, kimlik bilgisi altyapınızda aşırı mühendislik yapılmasını önler. Dağıtımları yönetilebilir ve son derece etkili tutar.
Temel standartların değerlendirilmesi, temel donanım dayanıklılığını sağlar. Donanım izolasyonunun kriptografik kanıtını talep etmelisiniz. Güvenilir bir satıcı şeffaf sertifikasyon belgeleri sağlayacaktır. Bu kritik uyumluluk çerçevelerine odaklanın:
EAL5+ veya EAL6+ Sertifikası: Güvenli öğenin fiziksel tahrifata karşı sıkı testlerden geçirilmesini garanti eder.
ISO/IEC 7816: Farklı okuyucu ekosistemleri arasında entegre devrelerin birlikte çalışabilirliğini sağlar.
FIPS 140-3: Federal ve kurumsal kullanıma yönelik şifreleme modüllerinin gücünü doğrular.
Değerlendirme sırasında gizlilik hususları büyük önem taşır. Cihazın Kişisel Olarak Tanımlanabilir Bilgileri (PII) nasıl işlediğini anlamalısınız. Yerel merkezi olmayan mimariler, doğası gereği GDPR ve CCPA uyumluluğunu korur. Hassas verileri kullanıcının elinde sıkı bir şekilde tutarlar.
Dağıtım için gereken gerçek ölçeklendirme çabasını analiz edin. Veren yazılımın karmaşıklığındaki faktör. Mevcut Kimlik ve Erişim Yönetimi (IAM) dizinlerini içeren entegrasyon gereksinimlerini göz önünde bulundurun. Küresel iş gücünüzün yaşam döngüsü yönetimi yükünü değerlendirmelisiniz.
Moderni bağlamak akıllı kart kullanımı dikkatli bir planlama gerektirir. Microsoft Entra ID veya Okta gibi sistemlere Kimlik bilgisi yönetim sisteminin otomatik provizyon iş akışları sunup sunmadığını değerlendirin. Binlerce güvenli cihazı aynı anda yayınlamak, güncellemek ve yönetmek için gereken yönetim kaynaklarını anlayın.
Dağıtım sorunlarını planlama aşamanızın başlarında kabul edin. Bu yeni nesil yükseltmeler tamamen yeni NFC okuyucuları gerektirecek mi? Gelişmiş kimlik bilgilerinin çoğu çift arayüz tasarımlarına sahiptir. Eski 125 kHz yakınlık okuyucuları ve modern 13,56 MHz temassız terminaller arasında sorunsuz iletişim kurarlar.
Mevcut fiziksel altyapınızı doğru bir şekilde haritalandırmalısınız. Mevcut kapı denetleyicilerini ve iş istasyonu USB çevre birimlerini inceleyin. Her fiziksel okuyucunun aynı anda yükseltilmesi günlük işlemleri ciddi şekilde kesintiye uğratır. Aşamalı donanım yükseltmeleri daha sorunsuz bir geçiş yolu sağlar. Bu süreci kolaylaştırmak için geriye dönük sağlam uyumluluk sunan kimlik bilgilerini arayın.
Küresel mikroçip kıtlığı, tedarik zaman çizelgelerini sürekli aksatıyor. Satıcı bağımlılığı bir başka önemli operasyonel tehdit oluşturmaktadır. Kimlik bilgilerini farklı tedarik zincirlerini kullanan üreticilerden temin etmelisiniz. Sizi sonsuza kadar tek bir okuyucu üreticisine bağlayan özel protokollerden kaçının.
Yaşam döngüsü iş akışlarınızı tam olarak tanımlayın. İlk kaydı güvenli bir şekilde nasıl halledersiniz? İşten ayrılan çalışanlar için sıkı iptal adımları oluşturun. Gelişmiş uç bilgi işlem cihazları için güvenli imha süreçleri geliştirin. Kriptografik donanımları standart geri dönüşüm kutularına atamazsınız. Dahili güvenli unsurları kalıcı olarak çalışmaz hale getirmek için belgelenmiş protokolleri uygulayın.
Biyometrik kullanıma sunulduktan hemen sonra dahili geri bildirime hazırlanın. Çalışanlar sıklıkla kurumsal biyometrik veri toplamayı sorguluyor. Teknoloji tercihlerinizi şeffaf bir şekilde iletmelisiniz. Karttaki biyometrinin gizliliklerini eski sistemlerden nasıl daha iyi koruduğunu tam olarak açıklayın.
Onlara mimariyi doğrudan gösterin. Verilerin kişisel cihazlarından asla ayrılmadığını vurgulayın. Hiçbir zaman savunmasız bir bulut veritabanında yer almaz. Şeffaflığın sürtünmeyi önemli ölçüde azalttığını görüyoruz. Gözetim endişelerini ele alan dahili bir SSS belgesi oluşturun. Çalışanlar uç bilgi işlem cihazlarının gizliliğe öncelik veren doğasını anladığında, kullanıcıların benimsemesi önemli ölçüde artar.
Tedarik başlatmadan önce başarılı bir kullanıma sunumu net bir şekilde tanımlayın. 12 ay içinde sıfır fiziksel güvenlik ihlali istiyor musunuz? Belki de yardım masası şifre sıfırlama bildirimlerinde %90'lık bir azalma hedefliyorsunuz. Birincil hedeflerinizi erkenden ölçmelisiniz.
Belirsiz hedefler dağıtımların durmasına neden olur. Bunun yerine net operasyonel ölçümler oluşturun. Yeni bir çalışanı güvenli bir şekilde işe almak için gereken ortalama süreyi ölçün. Donanım kimlik doğrulayıcılarını dağıttıktan sonra başarılı kimlik avı simülasyonlarındaki azalmayı izleyin. Bu somut ölçümler, seçim aşamasında satıcı performansını objektif olarak değerlendirmenize yardımcı olur.
Resmi Teklif Talebi (RFP) süreci sırasında zor sorular sorun. Pazarlama sunumları yerine pratik gösteriler talep edin. Satıcı yeteneklerini kritik bir şekilde yönlendirmenize yardımcı olacak bir çerçeve geliştirdik. Sağlam çözümleri kırılgan prototiplerden ayırmak için bu mantığı kullanın.
| Değerlendirme Kategorisi | Kritik Soru | İdeal Satıcı Yanıtı için |
|---|---|---|
| Sensör Güvenilirliği | Karttaki biyometrik sensörün arızalanması veya hasar görmesi durumunda geri dönüş mekanizması nedir? | IAM kontrol paneli aracılığıyla güvenli, BT tarafından yönetilen bir PIN geri dönüşü veya geçici atlama protokolü sağlar. |
| Şifreleme Kanıtı | Güvenli öğenizin izolasyonunu kanıtlayan bağımsız bir sertifika sağlayabilir misiniz? | Tanınmış test laboratuvarlarından resmi EAL6+ veya FIPS 140-3 sertifikasyon belgelerini sağlar. |
| Okuyucu Uyumluluğu | Çözümünüz bizi mevcut tüm bina okuyucularını söküp değiştirmeye zorluyor mu? | Yüksek frekanslı NFC'ye geçiş yaparken eski RFID'yi destekleyen özelleştirilebilir çift frekanslı antenler sunar. |
Aşamalı bir dağıtım, kurumsal başarı için kritik olmaya devam ediyor. Başlangıçta asla şirket çapında bir dağıtım denememelisiniz. Yüksek riskli bir BT grubuyla test etmeye başlayın. Alternatif olarak, ilk deneme için küçük bir yönetici grubu seçin. Günlük kullanımlarını yakından izleyin.
Fiziksel dayanıklılık ve okuyucunun yanıt verme hızına ilişkin pratik geri bildirim toplayın. Bu verilere dayanarak otomatik temel hazırlık iş akışınızı iyileştirin. Yapılandırılmış bir PoC, gizli entegrasyon sorunlarını erken ortaya çıkarır. Yardım masanızın doğru sorun giderme kılavuzları oluşturmasına olanak tanır. Dağıtımı yalnızca çekirdek altyapıyı doğruladıktan sonra güvenle ölçeklendirirsiniz.
Kimlik doğrulama ortamı hızla entegre uç bilişime doğru değişmeye devam ediyor. Modernin nasıl olduğunu inceledik. akıllı kart, fiziksel tesis girişi ile karmaşık mantıksal ağ erişimi arasında güvenli bir köprü kurar. Eski yakınlık sistemlerinde bulunan ciddi güvenlik açıklarını ortadan kaldırır. FIDO2 yeteneklerinin ve kart üzeri biyometrik eşleştirmenin dağıtılması, modern kimlik avı ve klonlama saldırılarını etkili bir şekilde etkisiz hale getirir. Sağlam Sıfır Güven mimarileri için gerekli olan doğrulanabilir bir çevre oluşturur. Kuruluşlar, proaktif kurumsal harcama kontrollerini doğrudan günlük kimlik bilgileri kullanımına entegre ederek benzeri görülmemiş bir gözetim elde eder.
Değerlendirmeden acil eyleme geçmelisiniz. Bu çeyrekte mevcut güvenlik açığı temelinizi iyice analiz edin. Dağıtımınızda aşırı mühendislik yapılmasını önlemek için özellik-sonuç eşlemesini sıkı bir şekilde oluşturun. Satıcı seçim süreciniz sırasında ağırlıklı olarak donanım uyumluluğuna ve merkezi olmayan gizlilik standartlarına odaklanın. Bugün sertifikalı güvenlik mimarlarından teknik danışmanlık randevusu alın. Kurumsal düzeyde kimlik doğrulama çözümlerinin uygulamalı gösterimini talep edin. Kurumsal güvenlik duruşunuzu modernleştirmek, iş gücünüzün yeni ortaya çıkan tehditlere karşı güvende, üretken ve dirençli kalmasını sağlar.
C: Evet, merkezi olmayan veri depolama yoluyla doğası gereği GDPR uyumluluğunu destekliyorlar. Parmak izi şablonu, dahili güvenli öğenin içinde kesinlikle şifrelenmiş halde kalır. Hiçbir zaman harici sunuculara veya merkezi veritabanlarına iletim yapmaz. Kullanıcılar biyometrik verileri üzerinde tam kontrole sahip olur ve bu da dünya çapında katı izin ve gizlilik düzenlemelerini kolaylıkla karşılar.
C: Kesinlikle. Modern çift arayüzlü kimlik bilgileri bu boşluğu sorunsuz bir şekilde kapatıyor. Fiziksel kapı turnikeleri için geleneksel yakınlık antenlerini kullanırlar. Eş zamanlı olarak mantıksal ağ erişimi için PKI ve FIDO2 protokollerinden yararlanırlar. Bu yakınsama, tek bir entegre cihaz kullanılarak bulut uygulamaları ve fiziksel tesisler arasında yüksek düzeyde güvenli kimlik doğrulamaya olanak tanır.
C: Beklenen dayanıklılık normal koşullar altında üç ila beş yıl arasında değişmektedir. Gelişmiş modeller, pilsiz enerji toplama teknolojisini kullanır. Aktif kullanım sırasında gerekli gücü doğrudan NFC'den veya temassız okuyuculardan alırlar. Bu, dahili pil bozulma sorunlarını ortadan kaldırır. Çevresel aşınma genellikle nihai değiştirme döngüsünü belirler.
C: Sürekli kimlik doğrulamayı zorunlu kılan sağlam donanım kimlik doğrulayıcıları gibi davranırlar. Donanıma bağlı kriptografik anahtarları güvenli bir şekilde saklayarak kimlik bilgisi avını ve yetkisiz sinyal klonlamayı önlerler. Bunların entegre edilmesi, her erişim talebinin doğrulanmış, fiziksel olarak mevcut kimliklere dayanmasını sağlar. Bu donanım destekli doğrulama, Sıfır Güven ilkelerinin mutlak temelini oluşturur.


