

Aantal keren bekeken: 0 Auteur: Site-editor Publicatietijd: 22-06-2026 Herkomst: Locatie
Het fysieke toegangstoken ondergaat een diepgaande transformatie. Wij zien nu de smartcard evolueert naar een geïntegreerd edge-computerapparaat. Het beveiligt digitale identiteiten en beschermt tegelijkertijd bedrijfsgrenzen. Leiders van ondernemingen evalueren vandaag voortdurend hun referentie-infrastructuur opnieuw. Ze worden geconfronteerd met groeiende Zero Trust-architecturen. Ze pakken dagelijks zeer geavanceerde fraudetactieken aan. Ze moeten ook complexe hybride werkmodellen naadloos beheren. Door te vertrouwen op verouderde proximity-badges worden organisaties blootgesteld aan onaanvaardbare operationele risico's. Aanvallers maken actief misbruik van zwakke fysieke en logische toegangspunten. We moeten voorbij de hype van leveranciers kijken om de werkelijke technische mogelijkheden te onderzoeken. In deze gids wordt onderzocht welke credentialingtechnologieën van de volgende generatie uw aandacht verdienen. Je leert moderne oplossingen systematisch evalueren. Wij bieden op bewijs gebaseerde strategieën om u te helpen omgaan met typische adoptiecomplexiteiten. U kunt uw identiteitsecosysteem effectief upgraden door deze evaluatiedimensies te volgen.
Convergentie is de standaard: de toekomst van de smartcard ligt in uniforme fysieke en logische toegang, het overbruggen van toegang tot faciliteiten en netwerkauthenticatie.
Biometrie verlaat het apparaat: biometrische matching op de kaart vermindert de kwetsbaarheden van gegevens op de server, maar vereist een zorgvuldige TCO-evaluatie (Total Cost of Ownership).
Compliance stimuleert adoptie: Toekomstbestendigheid vereist strikte naleving van FIDO2-, ISO/IEC-normen en regionale privacymandaten (bijvoorbeeld AVG).
Probleemloze implementatie is een mythe: het upgraden van smartcard-ecosystemen brengt compatibiliteitscontroles van hardwarelezers, wijzigingsbeheer van gebruikersprivacy en complexiteit van de levenscyclusinrichting met zich mee.
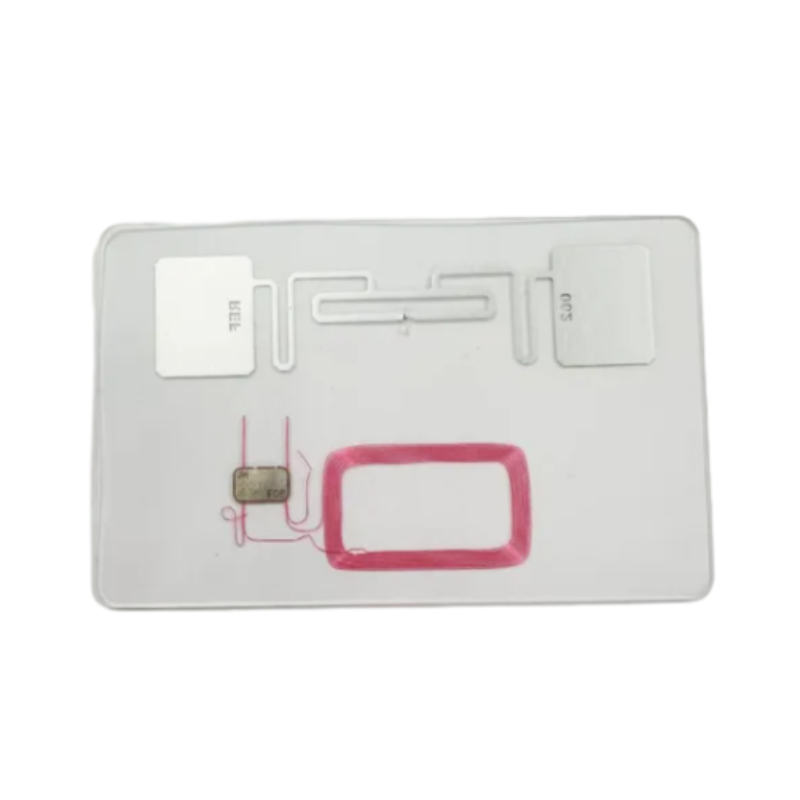
Oudere, niet-versleutelde RFID-chips brengen enorme veiligheidsrisico's met zich mee. Eenvoudige nabijheidsbadges zenden hun faciliteitscodes openlijk uit. Aanvallers onderscheppen deze niet-versleutelde signalen gemakkelijk. Ze zetten moderne kloonapparatuur in vanaf slechts een paar meter afstand. Bedreigingsactoren maken ook vaak gebruik van relay-aanvallen. Een relay-aanval versterkt een legitiem kaartsignaal van een parkeerplaats rechtstreeks naar een afgesloten deur. Statische pincodes bieden minimale bescherming tegen deze geavanceerde methoden.
U moet uw huidige kwetsbaarheidsbasislijn controleren voordat u nieuwe oplossingen aanschaft. Beveiligingsteams moeten precies in kaart brengen waar verouderde protocollen interne netwerken blootleggen. Identificeer welke toegangspunten afhankelijk zijn van laagfrequente 125 kHz-technologieën. Bepaal hoeveel medewerkers nog eenvoudige magneetstrips gebruiken. Door deze specifieke technische zwakke punten te documenteren, kunt u noodzakelijke infrastructuurupgrades rechtvaardigen.
Het uitgeven van afzonderlijke inloggegevens zorgt voor een enorme operationele belemmering. Medewerkers hebben vaak één fysieke badge bij zich voor toegang tot het gebouw. Ze gebruiken een afzonderlijk hardwaretoken voor netwerkaanmeldingen. Een andere speciale kaart regelt bedrijfskosten. We zien dat deze fragmentatie een enorme administratieve overhead met zich meebrengt. IT-helpdesks resetten voortdurend vergeten wachtwoorden. Human Resources-personeel vervangt dagelijks verloren fysieke badges. Op zichzelf staande identiteitsplatforms verbruiken waardevolle administratieve uren.
Deze administratieve lasten moet u nauwkeurig kwantificeren. Bereken de wekelijkse uren die u besteedt aan het beheren van niet-verbonden identiteitsportals. Meet de productiviteit die verloren gaat wanneer werknemers niet tegelijkertijd toegang hebben tot kritieke systemen. Door deze uiteenlopende functies in één enkele smartcard te integreren, worden de dagelijkse werkzaamheden gestroomlijnd. Het verwijdert interne knelpunten en vermindert frustrerende gebruikerservaringen.
| Identiteitssilo | Operationele last | Beveiligingsprobleem |
|---|---|---|
| Alleen fysieke toegang | Hoge vervangingsfrequentie voor verloren plastic badges. | Gevoelig voor klonen en ongeoorloofde fysieke overdracht. |
| Netwerkverificatietoken | Constante helpdesktickets voor gedesynchroniseerde of verloren tokens. | Risico op onderschepping of opvullen van inloggegevens indien niet gebonden aan hardware. |
| Bedrijfskostenkaart | Handmatige afstemming en vertraagde transactiebeoordelingen. | Blootstelling aan fraude zonder kaart en vertraagde annulering. |
Moderne biometrische gegevens elimineren gecentraliseerde gegevenskwetsbaarheden volledig. Vingerafdruksensoren zitten rechtstreeks op de fysieke identificatie. Het apparaat haalt tijdelijk stroom uit de contactloze lezer. Het gehele matchingproces gebeurt intern. De vingerafdruksjabloon verlaat nooit het geïsoleerde beveiligde element. We vermijden gecentraliseerde biometrische databaseopslag volledig.
Deze architectuur zorgt voor een drastische vermindering van ongeautoriseerde toegang. Aanvallers kunnen niet stelen wat een gecentraliseerde server nooit opslaat. Het beperkt de enorme risico’s op inbreuken effectief. Organisaties verkrijgen onweerlegbaar bewijs van fysieke aanwezigheid tijdens authenticatie. U beschermt gevoelige toegangspunten zonder de privacy van medewerkers in gevaar te brengen.
Moderne inloggegevens fungeren tegenwoordig als robuuste hardware-authenticators. Ze maken volledig wachtwoordloze omgevingen mogelijk via asymmetrische cryptografie. U bereikt echte phishing-bestendige Multi-Factor Authenticatie (MFA). Het apparaat genereert voor elke sessie unieke cryptografische sleutels. Bedreigingsactoren kunnen onderschepte inloggegevens niet hergebruiken.
Deze mogelijkheid sluit perfect aan bij de strenge eisen op het gebied van cyberbeveiligingsverzekeringen. Verzekeraars eisen robuuste, hardwaregebonden authenticatieprotocollen. Een moderne Smartcard verankert uw identiteit veilig binnen een Zero Trust-architectuur. Het zorgt ervoor dat uw netwerk de identiteit voortdurend verifieert bij elke kritieke toegangsgrens.
We maken steeds meer gebruik van programmeerbare referenties in bedrijfsfinanciering. Virtueel-fysieke hybride creditcards bieden dynamische parameters. Ze verschuiven de workflows van reactieve onkostenrapportage naar proactief uitgavenbeheer. Financiële teams stellen strikte vangrails op voordat er ooit transacties plaatsvinden.
Programmeerbare limieten: stel automatisch dagelijkse of projectspecifieke transactieplafonds in.
Blokkering per handelaarscategorie: Beperk het kaartgebruik strikt tot goedgekeurde leveranciersclassificaties.
Realtime afstemming: Synchroniseer transactiegegevens onmiddellijk met bedrijfsboekhoudsoftware.
Directe uitgifte: Implementeer virtuele versies onmiddellijk terwijl fysieke kaarten worden verzonden.
3. Kernevaluatiedimensies voor toekomstbestendigheid
U mag nooit betalen voor ongebruikte mogelijkheden. Koppel specifieke technologieën rechtstreeks aan daadwerkelijke zakelijke pijnpunten. Heeft u biometrische authenticatie nodig voor alle medewerkers? Misschien heeft alleen personeel in de serverruimte met hoge toestemming een dergelijke rigoureuze verificatie nodig. Standaardpersoneel heeft mogelijk alleen FIDO2-mogelijkheden nodig voor eenvoudige aanmeldingen op werkstations.
Beoordeel uw exacte operationele behoeften grondig. Definieer eerst het specifieke probleem dat u wilt oplossen. Selecteer functies die precies deze beveiligingslacunes aanpakken. Deze gerichte aanpak voorkomt dat uw referentie-infrastructuur overmatig wordt ontwikkeld. Het houdt implementaties beheersbaar en zeer effectief.
Het evalueren van onderliggende standaarden zorgt voor een basisveerkracht van de hardware. U moet cryptografisch bewijs van hardware-isolatie eisen. Een betrouwbare leverancier zal transparante certificeringsdocumentatie verstrekken. Concentreer u op deze cruciale nalevingskaders:
EAL5+- of EAL6+-certificering: Garandeert strenge tests van het beveiligde element tegen fysieke manipulatie.
ISO/IEC 7816: Zorgt voor interoperabiliteit van geïntegreerde circuits tussen verschillende lezersecosystemen.
FIPS 140-3: Valideert de kracht van cryptografische modules voor federaal en zakelijk gebruik.
Privacyoverwegingen zijn van groot belang bij de evaluatie. U moet begrijpen hoe het apparaat omgaat met persoonlijk identificeerbare informatie (PII). Native gedecentraliseerde architecturen zorgen inherent voor naleving van de AVG en CCPA. Ze houden gevoelige gegevens stevig in de handen van de gebruiker.
Analyseer de werkelijke schaalinspanning die nodig is voor de implementatie. Houd rekening met de complexiteit van de uitgiftesoftware. Houd rekening met de integratievereisten voor bestaande Identity and Access Management (IAM)-directory's. U moet de lasten van het levenscyclusbeheer voor uw wereldwijde personeelsbestand evalueren.
Een moderne aansluiten smartcard voor systemen als Microsoft Entra ID of Okta vereist een zorgvuldige planning. Evalueer of het referentiebeheersysteem geautomatiseerde inrichtingsworkflows biedt. Begrijp de administratieve middelen die nodig zijn om duizenden beveiligde apparaten tegelijkertijd uit te geven, bij te werken en te beheren.
Erken de implementatieproblemen al vroeg in uw planningsfase. Zullen deze upgrades van de volgende generatie geheel nieuwe NFC-lezers vereisen? Veel geavanceerde referenties zijn voorzien van dubbele interface-ontwerpen. Ze communiceren soepel via oudere 125 kHz proximity-lezers en moderne 13,56 MHz contactloze terminals.
U moet uw huidige fysieke infrastructuur nauwkeurig in kaart brengen. Onderzoek bestaande deurcontrollers en USB-randapparatuur voor werkstations. Het gelijktijdig upgraden van elke fysieke lezer verstoort de dagelijkse werkzaamheden ernstig. Gefaseerde hardware-upgrades zorgen voor een soepeler overgangspad. Zoek naar referenties die robuuste achterwaartse compatibiliteit bieden om dit proces te vergemakkelijken.
Wereldwijde tekorten aan microchips verstoren voortdurend de aanbestedingstermijnen. Vendor lock-in vormt een andere belangrijke operationele bedreiging. U moet referenties verkrijgen van fabrikanten die gebruik maken van diverse toeleveringsketens. Vermijd propriëtaire protocollen die u voor altijd uitsluitend aan één lezerfabrikant binden.
Definieer uw levenscyclusworkflows nauwkeurig. Hoe ga je veilig om met de initiële inschrijving? Zorg voor strikte intrekkingsstappen voor ontslagen werknemers. Ontwikkel veilige vernietigingsprocessen voor geavanceerde edge-computerapparaten. Je kunt cryptografische hardware niet zomaar in de standaard prullenbakken gooien. Implementeer gedocumenteerde protocollen om de interne beveiligingselementen permanent onbruikbaar te maken.
Bereid u onmiddellijk voor op interne pushback na de aankondiging van de uitrol van biometrische gegevens. Werknemers twijfelen vaak aan de verzameling van biometrische gegevens door bedrijven. U moet uw technologische keuzes transparant communiceren. Leg precies uit hoe biometrie op de kaart hun privacy beter beschermt dan oudere systemen.
Laat ze direct de architectuur zien. Benadruk dat de gegevens nooit hun persoonlijke apparaat verlaten. Het bevindt zich nooit in een kwetsbare clouddatabase. We merken dat transparantie de wrijving dramatisch vermindert. Opstellen van een intern document met veelgestelde vragen over surveillanceproblemen. De gebruikersacceptatie verbetert aanzienlijk wanneer werknemers begrijpen dat privacy voorop staat bij edge-computing-apparaten.
Definieer een succesvolle uitrol duidelijk voordat u de aanschaf start. Wilt u binnen twaalf maanden geen fysieke inbreuken op de beveiliging? Misschien mikt u op een vermindering van 90% in het aantal tickets voor het opnieuw instellen van helpdeskwachtwoorden. U moet uw primaire doelstellingen vroegtijdig kwantificeren.
Vage doelstellingen leiden tot vastgelopen implementaties. Stel in plaats daarvan duidelijke operationele statistieken vast. Meet de gemiddelde tijd die nodig is om een nieuwe medewerker veilig aan boord te krijgen. Volg de vermindering van succesvolle phishing-simulaties na de implementatie van hardware-authenticators. Deze concrete statistieken helpen u de prestaties van leveranciers objectief te evalueren tijdens de selectiefase.
Stel lastige vragen tijdens het formele Request for Proposal (RFP)-proces. Vraag praktische demonstraties boven marketingpresentaties. We hebben een raamwerk ontwikkeld waarmee u kritisch naar de mogelijkheden van leveranciers kunt kijken. Gebruik deze logica om robuuste oplossingen te scheiden van kwetsbare prototypes.
| Evaluatiecategorie | Cruciale vraag voor | de ideale leverancierreactie van de leverancier |
|---|---|---|
| Betrouwbaarheid van sensoren | Wat is het terugvalmechanisme als de biometrische sensor op de kaart defect raakt of beschadigd raakt? | Biedt een veilig, door IT beheerd PIN-fallback- of tijdelijk bypass-protocol via het IAM-dashboard. |
| Cryptografisch bewijs | Kunt u een onafhankelijke certificering overleggen die de isolatie van uw beveiligde element aantoont? | Levert officiële EAL6+ of FIPS 140-3 certificeringsdocumenten van erkende testlaboratoria. |
| Compatibiliteit van lezers | Dwingt uw oplossing ons om alle bestaande gebouwlezers te vervangen? | Biedt aanpasbare antennes met dubbele frequentie die oudere RFID ondersteunen tijdens de migratie naar hoogfrequente NFC. |
Een gefaseerde uitrol blijft van cruciaal belang voor het succes van ondernemingen. Probeer in eerste instantie nooit een bedrijfsbrede implementatie uit. Begin met testen met een IT-cohort met een hoog risico. U kunt ook een kleine uitvoerende groep selecteren voor de eerste proefperiode. Houd hun dagelijks gebruik nauwlettend in de gaten.
Verzamel praktische feedback over fysieke duurzaamheid en reactievermogen van de lezer. Verfijn uw geautomatiseerde inrichtingsworkflow op basis van deze gegevens. Een gestructureerd PoC brengt verborgen integratieproblemen vroegtijdig aan het licht. Hiermee kan uw helpdesk nauwkeurige handleidingen voor probleemoplossing opstellen. U kunt de implementatie pas met vertrouwen schalen nadat u de kerninfrastructuur hebt gevalideerd.
Het credentialinglandschap blijft snel verschuiven naar geïntegreerde edge-computing. We onderzochten hoe het moderne Smart Card overbrugt op veilige wijze toegang tot fysieke faciliteiten en complexe logische netwerktoegang. Het elimineert de ernstige kwetsbaarheden in oudere proximity-systemen. Door FIDO2-mogelijkheden en biometrische matching op de kaart in te zetten, worden moderne phishing- en kloonaanvallen effectief geneutraliseerd. Het creëert een verifieerbare perimeter die nodig is voor robuuste Zero Trust-architecturen. Organisaties krijgen een ongekend overzicht door proactieve controles op bedrijfsuitgaven rechtstreeks te integreren in het dagelijkse gebruik van inloggegevens.
U moet van evaluatie overgaan naar onmiddellijke actie. Analyseer dit kwartaal uw bestaande kwetsbaarheidsbasislijn grondig. Breng een strikte functie-naar-uitkomst-toewijzing tot stand om over-engineering van uw implementatie te voorkomen. Concentreer u tijdens uw leveranciersselectieproces sterk op hardwarecompatibiliteit en gedecentraliseerde privacynormen. Boek vandaag nog een technisch adviesgesprek met gecertificeerde beveiligingsarchitecten. Vraag een praktische demonstratie aan van credentialing-oplossingen op bedrijfsniveau. Door uw bedrijfsbeveiliging te moderniseren, zorgt u ervoor dat uw personeel veilig, productief en veerkrachtig blijft tegen opkomende bedreigingen.
A: Ja, ze ondersteunen inherent de naleving van de AVG via gedecentraliseerde gegevensopslag. De vingerafdruksjabloon blijft strikt gecodeerd binnen het interne beveiligde element. Het verzendt nooit naar externe servers of centrale databases. Gebruikers behouden de volledige controle over hun biometrische gegevens, waardoor ze gemakkelijk voldoen aan de strenge toestemmings- en privacyregels wereldwijd.
EEN: Absoluut. Moderne dual-interface-referenties overbruggen deze kloof naadloos. Ze maken gebruik van traditionele naderingsantennes voor fysieke deurtourniquets. Tegelijkertijd maken ze gebruik van PKI- en FIDO2-protocollen voor logische netwerktoegang. Deze convergentie maakt zeer veilige authenticatie mogelijk tussen cloudapplicaties en fysieke faciliteiten met behulp van één enkel geïntegreerd apparaat.
A: De verwachte duurzaamheid varieert van drie tot vijf jaar onder normale omstandigheden. Geavanceerde modellen maken gebruik van batterijloze technologie voor het oogsten van energie. Ze halen de benodigde stroom rechtstreeks van NFC of contactloze lezers tijdens actief gebruik. Dit elimineert problemen met degradatie van de interne batterij. Slijtage door omgevingsfactoren bepaalt doorgaans de uiteindelijke vervangingscyclus.
A: Ze fungeren als robuuste hardwareauthenticators die continue identiteitsverificatie afdwingen. Ze slaan hardwaregebonden cryptografische sleutels veilig op, waardoor phishing van inloggegevens en ongeoorloofd signaalklonen worden voorkomen. Door ze te integreren, zorgt u ervoor dat elk toegangsverzoek afhankelijk is van geverifieerde, fysiek aanwezige identiteiten. Deze door hardware ondersteunde verificatie vormt de absolute basis van de Zero Trust-principes.


