


Aufrufe: 0 Autor: Site-Editor Veröffentlichungszeit: 22.06.2026 Herkunft: Website
Der physische Zugangstoken durchläuft einen tiefgreifenden Wandel. Wir sehen jetzt das Smartcard entwickelt sich zu einem integrierten Edge-Computing-Gerät. Es sichert digitale Identitäten und schützt gleichzeitig Unternehmensgrenzen. Unternehmensführer bewerten heute ihre Zertifizierungsinfrastruktur ständig neu. Sie stehen vor der Ausweitung der Zero-Trust-Architekturen. Sie greifen täglich hochentwickelte Betrugstaktiken an. Sie müssen auch komplexe hybride Arbeitsmodelle nahtlos verwalten. Durch den Einsatz veralteter Annäherungsausweise sind Unternehmen inakzeptablen Betriebsrisiken ausgesetzt. Angreifer nutzen aktiv schwache physische und logische Einstiegspunkte aus. Wir müssen über den Hype der Anbieter hinausblicken und die tatsächlichen technischen Möglichkeiten untersuchen. In diesem Leitfaden erfahren Sie, welche Zertifizierungstechnologien der nächsten Generation Ihre Aufmerksamkeit verdienen. Sie lernen, moderne Lösungen systematisch zu bewerten. Wir bieten evidenzbasierte Strategien, die Ihnen bei der Bewältigung typischer Einführungskomplexitäten helfen. Sie können Ihr Identitätsökosystem effektiv verbessern, indem Sie diese Bewertungsdimensionen befolgen.
Konvergenz ist der Standard: Die Zukunft der Smartcard liegt im einheitlichen physischen und logischen Zugriff, dem Bridging-Einrichtungszugang und der Netzwerkauthentifizierung.
Biometrie verlässt das Gerät: Der biometrische Abgleich auf der Karte verringert serverseitige Datenschwachstellen, erfordert jedoch eine sorgfältige TCO-Bewertung (Total Cost of Ownership).
Compliance fördert die Akzeptanz: Zukunftssicherheit erfordert die strikte Einhaltung von FIDO2, ISO/IEC-Standards und regionalen Datenschutzvorschriften (z. B. DSGVO).
Die reibungslose Bereitstellung ist ein Mythos: Die Aktualisierung von Smartcard-Ökosystemen erfordert Kompatibilitätsprüfungen von Hardware-Lesegeräten, Änderungsmanagement zum Schutz der Benutzerdaten und Komplexität bei der Bereitstellung über den gesamten Lebenszyklus.
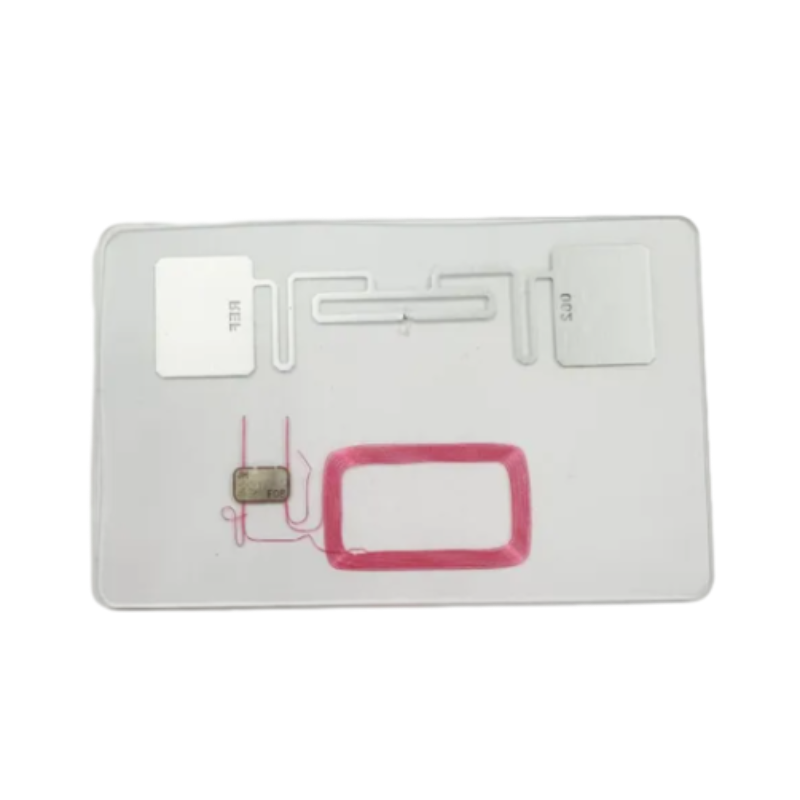
Ältere unverschlüsselte RFID-Chips bergen massive Sicherheitsrisiken. Einfache Annäherungsausweise geben ihre Einrichtungscodes offen bekannt. Angreifer können diese unverschlüsselten Signale leicht abfangen. Sie setzen moderne Klongeräte aus nur wenigen Metern Entfernung ein. Bedrohungsakteure nutzen auch häufig Relay-Angriffe. Ein Relay-Angriff verstärkt ein legitimes Kartensignal von einem Parkplatz direkt zu einer gesperrten Tür. Statische PINs bieten nur minimalen Schutz vor diesen raffinierten Methoden.
Sie müssen Ihre aktuelle Schwachstellenbasis überprüfen, bevor Sie neue Lösungen beschaffen. Sicherheitsteams sollten genau ermitteln, wo veraltete Protokolle interne Netzwerke gefährden. Identifizieren Sie, welche Access Points auf Niederfrequenz-125-kHz-Technologien basieren. Ermitteln Sie, wie viele Mitarbeiter noch einfache Magnetstreifen verwenden. Die Dokumentation dieser spezifischen technischen Schwachstellen hilft Ihnen, notwendige Infrastruktur-Upgrades zu rechtfertigen.
Die Ausstellung separater Anmeldeinformationen verursacht einen enormen betrieblichen Aufwand. Mitarbeiter tragen häufig einen physischen Ausweis für den Zugang zum Gebäude. Sie verwenden einen separaten Hardware-Token für Netzwerkanmeldungen. Eine weitere spezielle Karte verwaltet die Unternehmensausgaben. Wir sehen einen enormen Verwaltungsaufwand, der aus dieser Fragmentierung resultiert. IT-Helpdesks setzen vergessene Passwörter ständig zurück. Das Personalpersonal ersetzt täglich verlorene physische Ausweise. Isolierte Identitätsplattformen verschlingen wertvolle Verwaltungsstunden.
Diesen Verwaltungsaufwand müssen Sie genau beziffern. Berechnen Sie die wöchentlichen Stunden, die für die Verwaltung getrennter Identitätsportale aufgewendet werden. Messen Sie den Produktivitätsverlust, wenn Mitarbeiter nicht gleichzeitig auf kritische Systeme zugreifen können. Die Integration dieser unterschiedlichen Funktionen in eine einzige Smartcard optimiert den täglichen Betrieb. Es beseitigt interne Engpässe und reduziert frustrierende Benutzererfahrungen.
| im Identitätssilo | , betriebliche Belastung | Sicherheitslücke |
|---|---|---|
| Nur physischer Zugang | Hohe Ersatzhäufigkeit für verlorene Plastikplaketten. | Anfällig für Klonen und unbefugte physische Übergaben. |
| Netzwerkauthentifizierungstoken | Ständige Helpdesk-Tickets für nicht synchronisierte oder verlorene Token. | Bei fehlender Hardwarebindung besteht die Gefahr des Abfangens oder des Credential-Stuffings. |
| Firmenspesenkarte | Manueller Abgleich und Überprüfung verzögerter Transaktionen. | Gefährdung durch Kartenbetrug und verspätete Stornierung. |
Moderne biometrische Anmeldeinformationen beseitigen zentralisierte Datenschwachstellen vollständig. Fingerabdrucksensoren sitzen direkt auf dem physischen Ausweis. Das Gerät bezieht vorübergehend Strom vom kontaktlosen Lesegerät. Der gesamte Matching-Prozess erfolgt intern. Die Fingerabdruckvorlage verlässt niemals das isolierte sichere Element. Wir verzichten vollständig auf die Speicherung zentraler biometrischer Datenbanken.
Diese Architektur sorgt für eine drastische Reduzierung des unbefugten Zugriffs. Angreifer können nicht stehlen, was ein zentraler Server niemals speichert. Dadurch werden massive Sicherheitsverletzungsrisiken wirksam gemindert. Organisationen erhalten bei der Authentifizierung einen unwiderlegbaren Beweis ihrer physischen Anwesenheit. Sie schützen sensible Zugangspunkte, ohne die Privatsphäre Ihrer Mitarbeiter zu gefährden.
Moderne Anmeldeinformationen fungieren heute als robuste Hardware-Authentifikatoren. Sie ermöglichen völlig passwortlose Umgebungen durch asymmetrische Kryptografie. Sie erhalten eine echte Phishing-resistente Multi-Faktor-Authentifizierung (MFA). Das Gerät generiert für jede einzelne Sitzung eindeutige kryptografische Schlüssel. Bedrohungsakteure können abgefangene Anmeldeinformationen nicht wiederverwenden.
Diese Fähigkeit entspricht perfekt den strengen Anforderungen der Cybersicherheitsversicherung. Underwriter fordern robuste hardwaregebundene Authentifizierungsprotokolle. Ein moderner Eine Smartcard verankert Ihre Identität sicher in einer Zero-Trust-Architektur. Es stellt sicher, dass Ihr Netzwerk an jeder kritischen Zugriffsgrenze kontinuierlich die Identität überprüft.
Wir nutzen zunehmend programmierbare Anmeldeinformationen in der Unternehmensfinanzierung. Virtuell-physische Hybrid-Kreditkarten bieten dynamische Parameter. Sie verlagern Arbeitsabläufe von der reaktiven Ausgabenberichterstattung hin zur proaktiven Ausgabenverwaltung. Finanzteams legen strenge Richtlinien fest, bevor überhaupt Transaktionen stattfinden.
Programmierbare Limits: Legen Sie automatisch tägliche oder projektspezifische Transaktionsobergrenzen fest.
Sperrung von Händlerkategorien: Beschränken Sie die Kartennutzung ausschließlich auf genehmigte Anbieterklassifizierungen.
Echtzeitabstimmung: Synchronisieren Sie Transaktionsdaten sofort mit der Buchhaltungssoftware Ihres Unternehmens.
Sofortige Ausgabe: Stellen Sie virtuelle Versionen sofort bereit, während physische Karten versendet werden.
3. Kernbewertungsdimensionen für die Zukunftssicherheit
Sie sollten niemals für ungenutzte Funktionen bezahlen. Ordnen Sie bestimmte Technologien direkt den tatsächlichen geschäftlichen Schwachstellen zu. Benötigen Sie eine biometrische Authentifizierung für alle Mitarbeiter? Möglicherweise benötigen nur hochqualifizierte Serverraummitarbeiter eine derart strenge Überprüfung. Standardmitarbeiter benötigen möglicherweise nur FIDO2-Funktionen für grundlegende Workstation-Anmeldungen.
Bewerten Sie Ihre genauen betrieblichen Anforderungen gründlich. Definieren Sie zunächst das spezifische Problem, das Sie lösen möchten. Wählen Sie Funktionen aus, die genau diese Sicherheitslücken schließen. Dieser zielgerichtete Ansatz verhindert ein übermäßiges Engineering Ihrer Anmeldeinformationsinfrastruktur. Es sorgt dafür, dass Bereitstellungen überschaubar und äußerst effektiv sind.
Durch die Bewertung der zugrunde liegenden Standards wird die grundlegende Hardware-Ausfallsicherheit sichergestellt. Sie müssen einen kryptografischen Nachweis der Hardware-Isolation verlangen. Ein zuverlässiger Anbieter stellt eine transparente Zertifizierungsdokumentation zur Verfügung. Konzentrieren Sie sich auf diese wichtigen Compliance-Frameworks:
EAL5+- oder EAL6+-Zertifizierung: Garantiert strenge Tests des sicheren Elements gegen physische Manipulation.
ISO/IEC 7816: Gewährleistet die Interoperabilität integrierter Schaltkreise über verschiedene Leseökosysteme hinweg.
FIPS 140-3: Validiert die Stärke kryptografischer Module für den Einsatz auf Bundes- und Unternehmensebene.
Datenschutzaspekte spielen bei der Bewertung eine große Rolle. Sie müssen verstehen, wie das Gerät mit personenbezogenen Daten (PII) umgeht. Native dezentrale Architekturen sorgen von Natur aus für die DSGVO- und CCPA-Konformität. Sie halten sensible Daten fest in den Händen des Benutzers.
Analysieren Sie den tatsächlichen Skalierungsaufwand, der für die Bereitstellung erforderlich ist. Berücksichtigen Sie die Komplexität der ausstellenden Software. Berücksichtigen Sie die Integrationsanforderungen bestehender IAM-Verzeichnisse (Identity and Access Management). Sie müssen die Belastung durch das Lifecycle-Management für Ihre globale Belegschaft bewerten.
Eine moderne Verbindung herstellen Die Übertragung von Smartcards auf Systeme wie Microsoft Entra ID oder Okta erfordert eine sorgfältige Planung. Bewerten Sie, ob das Anmeldeinformationsverwaltungssystem automatisierte Bereitstellungsworkflows bietet. Verstehen Sie die Verwaltungsressourcen, die für die gleichzeitige Ausgabe, Aktualisierung und Verwaltung Tausender sicherer Geräte erforderlich sind.
Erkennen Sie die Reibungspunkte bei der Bereitstellung frühzeitig in Ihrer Planungsphase an. Werden diese Upgrades der nächsten Generation völlig neue NFC-Lesegeräte erfordern? Viele erweiterte Anmeldeinformationen verfügen über Dual-Interface-Designs. Sie kommunizieren reibungslos über ältere 125-kHz-Proximity-Lesegeräte und moderne kontaktlose 13,56-MHz-Terminals.
Sie müssen Ihre aktuelle physische Infrastruktur genau abbilden. Untersuchen Sie vorhandene Türsteuerungen und USB-Peripheriegeräte für Workstations. Die gleichzeitige Aufrüstung aller physischen Lesegeräte beeinträchtigt den täglichen Betrieb erheblich. Phasenweise Hardware-Upgrades sorgen für einen reibungsloseren Übergang. Suchen Sie nach Anmeldeinformationen mit robuster Abwärtskompatibilität, um diesen Prozess zu vereinfachen.
Der weltweite Mangel an Mikrochips stört die Beschaffungsfristen ständig. Die Bindung an einen Anbieter stellt eine weitere erhebliche betriebliche Bedrohung dar. Sie müssen Referenzen von Herstellern beziehen, die unterschiedliche Lieferketten nutzen. Vermeiden Sie proprietäre Protokolle, die Sie für immer an einen einzigen Leserhersteller binden.
Definieren Sie Ihre Lifecycle-Workflows präzise. Wie gehen Sie sicher mit der Erstanmeldung um? Legen Sie strenge Widerrufsmaßnahmen für gekündigte Mitarbeiter fest. Entwickeln Sie sichere Vernichtungsprozesse für fortschrittliche Edge-Computing-Geräte. Sie können kryptografische Hardware nicht einfach in den Standard-Recyclingbehälter werfen. Implementieren Sie dokumentierte Protokolle, um die internen Sicherheitselemente dauerhaft funktionsunfähig zu machen.
Bereiten Sie sich sofort auf internen Widerstand vor, wenn Sie die Einführung biometrischer Daten ankündigen. Mitarbeiter stellen häufig die Erfassung biometrischer Daten im Unternehmen in Frage. Sie müssen Ihre Technologieentscheidungen transparent kommunizieren. Erklären Sie genau, wie die Biometrie auf der Karte ihre Privatsphäre besser schützt als herkömmliche Systeme.
Zeigen Sie ihnen die Architektur direkt. Betonen Sie, dass die Daten niemals ihr persönliches Gerät verlassen. Es befindet sich niemals in einer anfälligen Cloud-Datenbank. Wir finden, dass Transparenz die Reibung deutlich reduziert. Erstellen Sie ein internes FAQ-Dokument, das auf Überwachungsbedenken eingeht. Die Benutzerakzeptanz verbessert sich erheblich, wenn die Mitarbeiter verstehen, dass bei Edge-Computing-Geräten der Datenschutz an erster Stelle steht.
Definieren Sie einen erfolgreichen Rollout klar, bevor Sie mit der Beschaffung beginnen. Möchten Sie, dass es innerhalb von 12 Monaten zu keinen physischen Sicherheitsverletzungen kommt? Vielleicht streben Sie eine Reduzierung der Helpdesk-Tickets zum Zurücksetzen von Passwörtern um 90 % an. Sie müssen Ihre primären Ziele frühzeitig quantifizieren.
Vage Ziele führen zu verzögerten Einsätzen. Legen Sie stattdessen klare operative Kennzahlen fest. Messen Sie die durchschnittliche Zeit, die für die sichere Einarbeitung eines neuen Mitarbeiters erforderlich ist. Verfolgen Sie den Rückgang erfolgreicher Phishing-Simulationen nach der Bereitstellung von Hardware-Authentifikatoren. Diese konkreten Kennzahlen helfen Ihnen, die Leistung des Anbieters in der Auswahlphase objektiv zu bewerten.
Stellen Sie während des formellen RFP-Prozesses (Request for Proposal) schwierige Fragen. Fordern Sie praktische Demonstrationen statt Marketingpräsentationen. Wir haben ein Framework entwickelt, das Sie bei der kritischen Steuerung der Anbieterfunktionen unterstützt. Verwenden Sie diese Logik, um robuste Lösungen von fragilen Prototypen zu trennen.
| Bewertungskategorie | Kritische Frage für den Lieferanten | Ideale Antwort des Lieferanten |
|---|---|---|
| Sensorzuverlässigkeit | Was ist der Fallback-Mechanismus, wenn der biometrische Sensor auf der Karte ausfällt oder beschädigt wird? | Bietet ein sicheres, von der IT verwaltetes PIN-Fallback- oder temporäres Bypass-Protokoll über das IAM-Dashboard. |
| Kryptografischer Beweis | Können Sie eine unabhängige Zertifizierung vorlegen, die die Isolation Ihres sicheren Elements nachweist? | Stellt offizielle EAL6+- oder FIPS 140-3-Zertifizierungsdokumente von anerkannten Prüflaboren bereit. |
| Reader-Kompatibilität | Zwingt uns Ihre Lösung dazu, alle vorhandenen Gebäudeleser auszutauschen? | Bietet anpassbare Zweifrequenzantennen, die älteres RFID unterstützen und gleichzeitig auf Hochfrequenz-NFC migrieren. |
Eine schrittweise Einführung bleibt für den Unternehmenserfolg von entscheidender Bedeutung. Versuchen Sie zunächst nie, eine unternehmensweite Bereitstellung durchzuführen. Beginnen Sie mit dem Testen mit einer IT-Kohorte mit hohem Risiko. Alternativ können Sie eine kleine Führungsgruppe für den ersten Test auswählen. Überwachen Sie ihren täglichen Gebrauch genau.
Sammeln Sie praktisches Feedback zur physischen Haltbarkeit und zur Reaktionsfähigkeit des Lesers. Verfeinern Sie Ihren automatisierten Bereitstellungsworkflow basierend auf diesen Daten. Ein strukturierter PoC deckt versteckte Integrationsprobleme frühzeitig auf. Es ermöglicht Ihrem Helpdesk, genaue Anleitungen zur Fehlerbehebung zu erstellen. Erst nach der Validierung der Kerninfrastruktur können Sie die Bereitstellung sicher skalieren.
Die Zertifizierungslandschaft verlagert sich weiterhin schnell in Richtung integriertes Edge-Computing. Wir haben untersucht, wie die Moderne Die Smartcard überbrückt sicher den Zugang zu physischen Einrichtungen und den Zugriff auf komplexe logische Netzwerke. Es beseitigt die schwerwiegenden Schwachstellen älterer Proximity-Systeme. Durch den Einsatz von FIDO2-Funktionen und dem biometrischen Abgleich auf der Karte werden moderne Phishing- und Klonangriffe effektiv neutralisiert. Es schafft einen überprüfbaren Perimeter, der für robuste Zero-Trust-Architekturen erforderlich ist. Unternehmen erhalten einen beispiellosen Überblick, indem sie proaktive Unternehmensausgabenkontrollen direkt in die tägliche Nutzung von Anmeldeinformationen integrieren.
Sie müssen von der Bewertung zum sofortigen Handeln übergehen. Analysieren Sie in diesem Quartal gründlich Ihre bestehende Schwachstellenbasis. Richten Sie eine strikte Funktions-Ergebnis-Zuordnung ein, um eine Überentwicklung Ihrer Bereitstellung zu vermeiden. Konzentrieren Sie sich bei der Auswahl Ihres Anbieters stark auf Hardwarekompatibilität und dezentrale Datenschutzstandards. Buchen Sie noch heute eine technische Beratung mit zertifizierten Sicherheitsarchitekten. Fordern Sie eine praktische Demonstration von Zertifizierungslösungen der Unternehmensklasse an. Durch die Modernisierung Ihrer Unternehmenssicherheit stellen Sie sicher, dass Ihre Mitarbeiter sicher, produktiv und widerstandsfähig gegenüber neuen Bedrohungen bleiben.
A: Ja, sie unterstützen grundsätzlich die Einhaltung der DSGVO durch dezentrale Datenspeicherung. Die Fingerabdruckvorlage bleibt innerhalb des internen sicheren Elements streng verschlüsselt. Es erfolgt niemals eine Übermittlung an externe Server oder zentrale Datenbanken. Benutzer behalten die volle Kontrolle über ihre biometrischen Daten, wodurch strenge Einwilligungs- und Datenschutzbestimmungen weltweit problemlos erfüllt werden.
A: Absolut. Moderne Dual-Interface-Anmeldeinformationen schließen diese Lücke nahtlos. Sie nutzen herkömmliche Annäherungsantennen für physische Türdrehkreuze. Gleichzeitig nutzen sie PKI- und FIDO2-Protokolle für den logischen Netzwerkzugriff. Diese Konvergenz ermöglicht eine hochsichere Authentifizierung über Cloud-Anwendungen und physische Einrichtungen hinweg mit einem einzigen integrierten Gerät.
A: Die erwartete Haltbarkeit liegt unter normalen Bedingungen zwischen drei und fünf Jahren. Fortschrittliche Modelle nutzen die batterielose Energy-Harvesting-Technologie. Den nötigen Strom beziehen sie bei aktiver Nutzung direkt über NFC- oder kontaktlose Lesegeräte. Dadurch werden Probleme mit der internen Batterieverschlechterung vermieden. Umweltbedingte Abnutzung bestimmt normalerweise den endgültigen Austauschzyklus.
A: Sie fungieren als robuste Hardware-Authentifikatoren und sorgen für eine kontinuierliche Identitätsüberprüfung. Sie speichern hardwaregebundene kryptografische Schlüssel sicher und verhindern so Anmeldedaten-Phishing und unbefugtes Klonen von Signalen. Durch deren Integration wird sichergestellt, dass jede Zugriffsanfrage auf verifizierten, physisch vorhandenen Identitäten basiert. Diese hardwaregestützte Verifizierung bildet das absolute Fundament der Zero-Trust-Prinzipien.


