


物理アクセス トークンは大きな変革を迎えています。今では、 スマート カードは 統合エッジ コンピューティング デバイスに進化します。デジタル ID を保護し、同時に企業の境界を保護します。企業のリーダーは現在、認証インフラストラクチャを継続的に再評価しています。彼らは、ゼロトラスト アーキテクチャの拡大に直面しています。彼らは日々、高度な詐欺戦術に取り組んでいます。また、複雑なハイブリッド ワーク モデルをシームレスに管理する必要もあります。時代遅れの近接バッジに依存すると、組織は許容できない運用リスクにさらされることになります。攻撃者は、脆弱な物理的および論理的エントリ ポイントを積極的に悪用します。ベンダーの誇大広告を無視して、実際の技術的能力を検証する必要があります。このガイドでは、注目すべき次世代認証テクノロジーについて説明します。最新のソリューションを体系的に評価する方法を学びます。当社は、典型的な導入の複雑さを乗り越えるために役立つ、証拠に基づいた戦略を提供します。これらの評価次元に従うことで、アイデンティティ エコシステムを効果的にアップグレードできます。
コンバージェンスが標準です。 スマート カードの将来は、統合された物理的および論理的アクセス、ブリッジ機能のエントリ、およびネットワーク認証にあります。
生体認証がデバイスから流出しつつある: オンカード生体認証照合により、サーバー側のデータの脆弱性が軽減されますが、慎重な TCO (総所有コスト) の評価が必要です。
コンプライアンスが導入を促進: 将来を見据えた機能には、FIDO2、ISO/IEC 標準、および地域のプライバシー義務 (GDPR など) への厳密な準拠が必要です。
スムーズな展開は誤解です。 スマート カード エコシステムのアップグレードには、ハードウェア リーダーの互換性チェック、ユーザー プライバシーの変更管理、ライフサイクル プロビジョニングの複雑さが伴います。
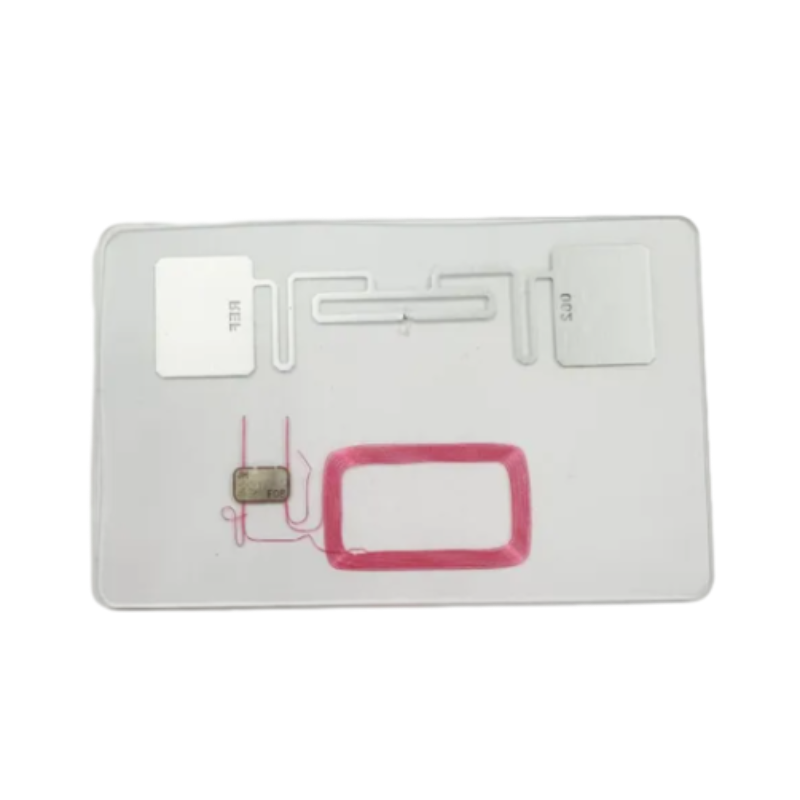
暗号化されていない古い RFID チップは、重大なセキュリティ リスクを引き起こします。基本的な近接バッジは、施設コードを公然とブロードキャストします。攻撃者は、これらの暗号化されていない信号を簡単に傍受します。彼らは、わずか数フィート離れたところから最新のクローン作成デバイスを配備します。脅威アクターはリレー攻撃も頻繁に利用します。リレー攻撃は、正規のカード信号を駐車場から制限されたドアに直接送信します。静的 PIN は、これらの高度な手法に対して最小限の保護を提供します。
新しいソリューションを調達する前に、現在の脆弱性ベースラインを監査する必要があります。セキュリティ チームは、古いプロトコルが内部ネットワークを公開している場所を正確にマッピングする必要があります。どのアクセス ポイントが低周波 125 kHz テクノロジーに依存しているかを特定します。単純な磁気ストライプをまだ使用している従業員が何人いるかを確認します。これらの特定の技術的弱点を文書化すると、必要なインフラストラクチャのアップグレードを正当化するのに役立ちます。
個別の資格情報を発行すると、運用に大きな手間がかかります。従業員は多くの場合、建物にアクセスするために物理的なバッジを 1 つ持ち歩いています。ネットワーク ログインには別のハードウェア トークンを使用します。別の専用カードは会社の経費を処理します。この断片化により、膨大な管理オーバーヘッドが発生していることがわかります。 IT ヘルプデスクは忘れたパスワードを常にリセットします。人事担当者は紛失した物理バッジを毎日交換します。サイロ化された ID プラットフォームは貴重な管理時間を消費します。
この管理上の負担を正確に定量化する必要があります。切断された ID ポータルの管理に費やされる週ごとの時間を計算します。従業員が重要なシステムに同時にアクセスできない場合に失われる生産性を測定します。これらの異なる機能を 1 枚のスマート カードに統合することで、日常業務が効率化されます。これにより、内部のボトルネックが解消され、イライラするユーザー エクスペリエンスが軽減されます。
| ID サイロ | の運用負荷 | セキュリティの脆弱性 |
|---|---|---|
| 物理的アクセスのみ | 紛失したプラスチックバッジの交換頻度が高い。 | クローン作成や許可されていない物理的な引き継ぎが行われやすい。 |
| ネットワーク認証トークン | 非同期または紛失したトークンに対する一定のヘルプデスク チケット。 | ハードウェアに関連付けられていない場合、傍受またはクレデンシャル スタッフィングのリスク。 |
| 法人経費カード | 手動による調整と遅延したトランザクションレビュー。 | カード不提示の詐欺やキャンセルの遅れにさらされる。 |
最新の生体認証認証情報により、一元化されたデータの脆弱性が完全に排除されます。指紋センサーは物理的な認証情報上に直接配置されます。デバイスは非接触リーダーから一時的に電力を消費します。マッチングプロセス全体は内部で行われます。指紋テンプレートは、分離されたセキュア エレメントから離れることはありません。私たちは、集中型の生体認証データベースの保存を完全に避けます。
このアーキテクチャにより、不正アクセスが大幅に減少します。攻撃者は、集中サーバーに保存されていないものを盗むことはできません。大規模な侵害のリスクを効果的に軽減します。組織は、認証中に物理的存在の反駁できない証拠を取得します。従業員のプライバシーを損なうことなく、機密性の高いアクセス ポイントを保護します。
現在、最新の資格情報は堅牢なハードウェア認証システムとして機能します。非対称暗号化により、完全にパスワードのない環境が可能になります。本物のフィッシング耐性のある多要素認証 (MFA) を実現します。デバイスは、単一セッションごとに一意の暗号キーを生成します。脅威アクターは、傍受した認証情報を再利用できません。
この機能は、厳しいサイバーセキュリティ保険要件に完全に適合します。保険会社は、堅牢なハードウェア限定の認証プロトコルを求めています。現代的な スマート カードは、 ゼロ トラスト アーキテクチャ内であなたの ID を安全に固定します。これにより、ネットワークがすべての重要なアクセス境界で ID を継続的に検証することが保証されます。
私たちは企業財務においてプログラム可能な資格情報をますます活用しています。仮想と物理のハイブリッド クレジット カードは、動的なパラメータを提供します。ワークフローを事後的な経費報告からプロアクティブな支出ガバナンスに移行します。財務チームは、取引が発生する前に厳格なガードレールを設定します。
プログラム可能な制限: 毎日またはプロジェクト固有のトランザクション上限を自動的に発行します。
販売者カテゴリのブロック: カードの使用を承認された販売者の分類に厳密に制限します。
リアルタイム調整: 取引データを企業会計ソフトウェアと即座に同期します。
即時発行: 物理カードの出荷中に仮想バージョンを即時に展開します。
3. 将来を見据えた中核となる評価次元
未使用の機能に対して料金を支払うべきではありません。特定のテクノロジーを実際のビジネスの問題点に直接一致させます。全従業員に生体認証が必要ですか?おそらく、このような厳格な検証を必要とするのは、許可の高いサーバー ルームのスタッフだけでしょう。標準スタッフは、基本的なワークステーション ログインに FIDO2 機能のみを必要とする場合があります。
正確な運用上のニーズを徹底的に評価します。最初に解決したい具体的な問題を定義します。これらのセキュリティ ギャップに正確に対処する機能を選択してください。この対象を絞ったアプローチにより、認証インフラストラクチャの過剰なエンジニアリングが防止されます。これにより、展開が管理しやすく、非常に効果的になります。
基礎となる標準を評価することで、ベースラインのハードウェア復元力が確保されます。ハードウェア分離の暗号化証明を要求する必要があります。信頼できるベンダーは、透明性のある認定ドキュメントを提供します。次の重要なコンプライアンス フレームワークに焦点を当てます。
EAL5+ または EAL6+ 認定: 物理的改ざんに対するセキュア エレメントの厳格なテストを保証します。
ISO/IEC 7816: さまざまなリーダー エコシステム間で集積回路の相互運用性を保証します。
FIPS 140-3: 連邦政府および企業で使用する暗号化モジュールの強度を検証します。
評価時にはプライバシーへの配慮が非常に重要です。デバイスが個人を特定できる情報 (PII) をどのように処理するかを理解する必要があります。ネイティブの分散アーキテクチャは、本質的に GDPR および CCPA への準拠を維持します。機密データはユーザーの手にしっかりと保管されます。
導入に必要な実際の拡張作業を分析します。発行ソフトウェアの複雑さを考慮します。既存の Identity and Access Management (IAM) ディレクトリに関連する統合要件を考慮してください。世界中の従業員全体のライフサイクル管理の負担を評価する必要があります。
現代をつなぐ スマート カードを Microsoft Entra ID や Okta などのシステムに接続するには、慎重な計画が必要です。資格情報管理システムが自動プロビジョニング ワークフローを提供するかどうかを評価します。数千台のセキュア デバイスを同時に発行、更新、管理するために必要な管理リソースを理解します。
計画段階の早い段階で、導入に伴う摩擦を認識してください。これらの次世代アップグレードにはまったく新しい NFC リーダーが必要になりますか?多くの高度な認証情報はデュアル インターフェイス設計を特徴としています。従来の 125 kHz 近接リーダーと最新の 13.56 MHz 非接触端末間でスムーズに通信します。
現在の物理インフラストラクチャを正確にマッピングする必要があります。既存のドア コントローラーとワークステーションの USB 周辺機器を調査します。すべての物理リーダーを同時にアップグレードすると、日常業務が大幅に中断されます。段階的なハードウェア アップグレードにより、よりスムーズな移行パスが提供されます。このプロセスを容易にするために、堅牢な下位互換性を提供する認証情報を探します。
世界的なマイクロチップ不足により、調達スケジュールが常に混乱しています。ベンダー ロックインは、運用上のもう 1 つの重大な脅威を引き起こします。多様なサプライチェーンを利用するメーカーから認証情報を入手する必要があります。独自のプロトコルによって 1 つのリーダー メーカーに独占的に縛られることは避けてください。
ライフサイクル ワークフローを正確に定義します。最初の登録を安全に処理するにはどうすればよいですか?解雇された従業員に対する厳格な失効手順を確立します。高度なエッジ コンピューティング デバイスの安全な破棄プロセスを開発します。暗号化ハードウェアを標準のリサイクル箱に単純に捨てることはできません。内部の安全な要素を永続的に動作不能にするための文書化されたプロトコルを実装します。
生体認証の展開を発表したら、直ちに社内の反発に備えてください。従業員は企業の生体認証データの収集についてよく質問します。テクノロジーの選択を透過的に伝える必要があります。オンカード生体認証が従来のシステムよりもプライバシーをどのように保護するかを正確に説明してください。
建築を直接見せてください。データが個人のデバイスから離れることは決してないことを強調します。脆弱なクラウド データベースに保存されることはありません。透明性により摩擦が劇的に軽減されることがわかりました。監視上の懸念に対処する社内 FAQ 文書を作成します。従業員がエッジ コンピューティング デバイスのプライバシー最優先の性質を理解すると、ユーザーの採用率が大幅に向上します。
調達を開始する前に、成功する展開を明確に定義します。 12 か月以内に物理的なセキュリティ侵害をゼロにしたいですか?おそらく、ヘルプデスクのパスワード リセット チケットの 90% 削減を目標にしていると思います。主要な目標を早い段階で定量化する必要があります。
曖昧な目標は展開の停滞につながります。代わりに、明確な運用指標を確立してください。新しい従業員を安全にオンボーディングするために必要な平均時間を測定します。ハードウェア認証システムを導入した後のフィッシング シミュレーションの成功数の減少を追跡します。これらの具体的な指標は、選択段階でベンダーのパフォーマンスを客観的に評価するのに役立ちます。
正式な提案依頼書 (RFP) プロセス中に難しい質問をしてください。マーケティング プレゼンテーションよりも実践的なデモンストレーションを要求します。私たちは、ベンダーの機能を重要にナビゲートするのに役立つフレームワークを開発しました。このロジックを使用して、堅牢なソリューションを脆弱なプロトタイプから分離します。
| 評価カテゴリー | ベンダーに対する重要な質問 | 理想的なベンダーの対応 |
|---|---|---|
| センサーの信頼性 | オンカードの生体認証センサーが故障または損傷した場合のフォールバック メカニズムは何ですか? | IAM ダッシュボードを介して、安全な IT 管理の PIN フォールバックまたは一時バイパス プロトコルを提供します。 |
| 暗号証明 | セキュアエレメントの分離を証明する独立した認証を提供できますか? | 認定された試験機関からの公式 EAL6+ または FIPS 140-3 認定文書を提供します。 |
| リーダーの互換性 | あなたのソリューションでは、既存の建物リーダーをすべて撤去して置き換える必要がありますか? | 高周波 NFC に移行しながら、レガシー RFID をサポートするカスタマイズ可能なデュアル周波数アンテナを提供します。 |
企業の成功には、段階的な展開が依然として重要です。最初から全社的な展開を試みるべきではありません。高リスクの IT コホートでテストを開始します。あるいは、最初のトライアルでは少人数の幹部グループを選択します。毎日の使用状況を注意深く監視してください。
物理的な耐久性とリーダーの応答性に関する実践的なフィードバックを収集します。このデータに基づいて自動プロビジョニング ワークフローを調整します。構造化された PoC により、隠れた統合の問題が早期に明らかになります。これにより、ヘルプデスクは正確なトラブルシューティング ガイドを作成できます。コア インフラストラクチャを検証した後でのみ、自信を持って展開を拡張できます。
資格認証の状況は、統合エッジ コンピューティングに向けて急速に移行し続けています。私たちは現代がどのように変化するかを調べました。 スマート カードは 、物理施設へのアクセスと複雑な論理ネットワーク アクセスを安全に橋渡しします。従来の近接システムに見られる深刻な脆弱性が排除されます。 FIDO2 機能とカード上の生体認証照合を導入することで、最新のフィッシング攻撃やクローン攻撃を効果的に無効化します。堅牢なゼロトラスト アーキテクチャに必要な検証可能な境界を確立します。企業は、プロアクティブな企業支出管理を日常の資格情報の使用に直接統合することで、前例のない監視を実現します。
評価から即時のアクションに移行する必要があります。この四半期に既存の脆弱性ベースラインを徹底的に分析します。導入のオーバーエンジニアリングを避けるために、厳密な機能と結果のマッピングを確立します。ベンダー選択プロセスでは、ハードウェアの互換性と分散型プライバシー標準に重点を置きます。認定セキュリティ アーキテクトによる技術コンサルティングを今すぐ予約してください。エンタープライズ グレードの認証ソリューションの実践的なデモンストレーションをリクエストしてください。企業のセキュリティ体制を最新化することで、従業員の安全性、生産性、新たな脅威に対する回復力が確保されます。
A: はい、本質的に、分散型データ ストレージを通じて GDPR 準拠をサポートします。指紋テンプレートは、内部セキュア エレメント内で厳密に暗号化されたままになります。外部サーバーや中央データベースに送信することはありません。ユーザーは自分の生体認証データを完全に制御できるため、世界中の厳しい同意およびプライバシー規制を簡単に満たすことができます。
A: もちろんです。最新のデュアル インターフェイス認証情報は、このギャップをシームレスに橋渡しします。物理的なドア回転木戸には従来の近接アンテナが利用されています。同時に、論理ネットワーク アクセスに PKI および FIDO2 プロトコルを利用します。この統合により、単一の統合デバイスを使用して、クラウド アプリケーションと物理施設全体で高度に安全な認証が可能になります。
A: 通常の条件下で期待される耐久性は 3 ~ 5 年の範囲です。先進モデルにはバッテリー不要のエナジーハーベスティング技術が採用されています。アクティブな使用中は、NFC または非接触リーダーから必要な電力を直接取得します。これにより、内部バッテリーの劣化の問題が解消されます。通常、最終的な交換サイクルは環境摩耗によって決まります。
A: これらは、継続的な ID 検証を強制する堅牢なハードウェア認証装置として機能します。ハードウェアにバインドされた暗号キーを安全に保存し、資格情報のフィッシングや不正な信号の複製を防ぎます。これらを統合すると、すべてのアクセス要求が検証済みの物理的に存在する ID に依存するようになります。このハードウェアに裏付けされた検証は、ゼロ トラスト原則の絶対的な基盤を形成します。


