


Wyświetlenia: 0 Autor: Edytor witryny Czas publikacji: 22.06.2026 Pochodzenie: Strona
Fizyczny token dostępu przechodzi głęboką transformację. Teraz widzimy Karta inteligentna ewoluuje w zintegrowane urządzenie do obliczeń brzegowych. Zabezpiecza tożsamość cyfrową i jednocześnie chroni granice korporacji. Liderzy przedsiębiorstw nieustannie dokonują dziś ponownej oceny swojej infrastruktury uwierzytelniania. Stoją w obliczu rozwijającej się architektury Zero Trust. Codziennie zajmują się wysoce zaawansowanymi taktykami oszustw. Muszą także płynnie zarządzać złożonymi hybrydowymi modelami pracy. Poleganie na nieaktualnych identyfikatorach zbliżeniowych naraża organizacje na niedopuszczalne ryzyko operacyjne. Atakujący aktywnie wykorzystują słabe fizyczne i logiczne punkty wejścia. Musimy spojrzeć poza szum wokół dostawców, aby sprawdzić rzeczywiste możliwości techniczne. W tym przewodniku omówiono technologie uwierzytelniania nowej generacji, które zasługują na uwagę. Dowiesz się, jak systematycznie oceniać nowoczesne rozwiązania. Zapewniamy strategie oparte na dowodach, które pomogą Ci poradzić sobie z typowymi złożonościami związanymi z adopcją. Możesz skutecznie ulepszyć swój ekosystem tożsamości, postępując zgodnie z tymi wymiarami oceny.
Konwergencja to standard: przyszłość kart inteligentnych leży w ujednoliconym dostępie fizycznym i logicznym, pomostowaniu dostępu do obiektów i uwierzytelnianiu sieci.
Dane biometryczne opuszczają urządzenie: dopasowywanie biometryczne na karcie zmniejsza luki w zabezpieczeniach danych po stronie serwera, ale wymaga dokładnej oceny całkowitego kosztu posiadania (TCO).
Zgodność napędza przyjęcie: Przyszłościowe zabezpieczenie wymaga ścisłego przestrzegania standardów FIDO2, ISO/IEC i regionalnych przepisów dotyczących prywatności (np. RODO).
Bezproblemowe wdrażanie to mit: modernizacja ekosystemów kart inteligentnych obejmuje sprawdzanie zgodności czytników sprzętowych, zarządzanie zmianami w zakresie prywatności użytkowników i złożoność zapewniania cyklu życia.
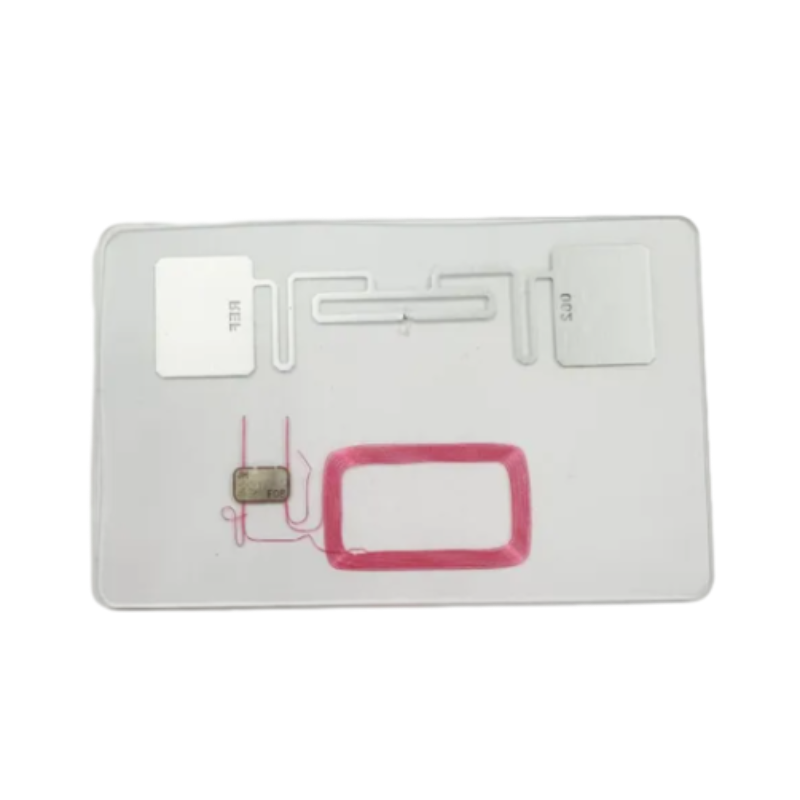
Starsze niezaszyfrowane chipy RFID stwarzają ogromne ryzyko bezpieczeństwa. Podstawowe identyfikatory zbliżeniowe otwarcie transmitują swoje kody obiektów. Atakujący z łatwością przechwytują te niezaszyfrowane sygnały. Wdrażają nowoczesne urządzenia do klonowania z odległości zaledwie kilku metrów. Podmioty zagrażające również często wykorzystują ataki przekaźnikowe. Atak przekaźnikowy wzmacnia prawidłowy sygnał karty z parkingu bezpośrednio do drzwi z ograniczonym dostępem. Statyczne kody PIN zapewniają minimalną ochronę przed tymi wyrafinowanymi metodami.
Przed zakupem nowych rozwiązań należy przeprowadzić audyt aktualnej bazy podatności na zagrożenia. Zespoły ds. bezpieczeństwa powinny dokładnie mapować miejsca, w których przestarzałe protokoły narażają sieci wewnętrzne. Zidentyfikuj, które punkty dostępowe korzystają z technologii niskiej częstotliwości 125 kHz. Ustal, ilu pracowników nadal korzysta z prostych pasków magnetycznych. Dokumentowanie tych konkretnych słabych punktów technicznych pomaga uzasadnić niezbędne modernizacje infrastruktury.
Wydawanie oddzielnych poświadczeń powoduje ogromne trudności operacyjne. Pracownicy często noszą jedną fizyczną plakietkę umożliwiającą dostęp do budynku. Używają osobnego tokena sprzętowego do logowania się do sieci. Kolejna dedykowana karta obsługuje wydatki korporacyjne. Widzimy ogromne obciążenie administracyjne wynikające z tego rozdrobnienia. Helpdesk IT stale resetuje zapomniane hasła. Personel działu kadr codziennie zastępuje utracone identyfikatory fizyczne. Odizolowane platformy tożsamości pochłaniają cenne godziny administracyjne.
Należy dokładnie określić ilościowo to obciążenie administracyjne. Oblicz tygodniowy czas spędzony na zarządzaniu odłączonymi portalami tożsamości. Zmierz utratę produktywności, gdy pracownicy nie mogą jednocześnie uzyskać dostępu do krytycznych systemów. Integracja tych odrębnych funkcji w jednej karcie inteligentnej usprawnia codzienne operacje. Usuwa wewnętrzne wąskie gardła i zmniejsza frustrujące doświadczenia użytkowników.
| silosu tożsamości Luka w zabezpieczeniach | operacyjne | Obciążenie |
|---|---|---|
| Tylko dostęp fizyczny | Wysoka częstotliwość wymiany zagubionych plakietek plastikowych. | Podatny na klonowanie i nieuprawnione fizyczne przekazanie. |
| Token uwierzytelniania sieci | Stałe bilety do centrum pomocy w przypadku desynchronizowanych lub utraconych tokenów. | Ryzyko przechwycenia lub upchnięcia poświadczeń, jeśli nie są one powiązane ze sprzętem. |
| Karta Wydatków Korporacyjnych | Ręczne uzgadnianie i opóźnione przeglądy transakcji. | Narażenie na oszustwa związane z brakiem karty i opóźnione anulowanie. |
Nowoczesne dane biometryczne całkowicie eliminują luki w zabezpieczeniach scentralizowanych danych. Czujniki linii papilarnych znajdują się bezpośrednio na poświadczeniu fizycznym. Urządzenie pobiera chwilowo energię z czytnika zbliżeniowego. Cały proces dopasowywania odbywa się wewnętrznie. Szablon odcisku palca nigdy nie opuszcza izolowanego bezpiecznego elementu. Całkowicie unikamy scentralizowanego przechowywania biometrycznych baz danych.
Architektura ta zapewnia drastyczną redukcję nieautoryzowanego dostępu. Osoby atakujące nie mogą ukraść tego, czego scentralizowany serwer nigdy nie przechowuje. Skutecznie ogranicza ryzyko masowych naruszeń. Organizacje zyskują niezbity dowód fizycznej obecności podczas uwierzytelniania. Chronisz wrażliwe punkty dostępu, nie naruszając prywatności pracowników.
Nowoczesne dane uwierzytelniające działają dziś jako niezawodne sprzętowe uwierzytelniacze. Umożliwiają całkowicie pozbawione haseł środowiska dzięki kryptografii asymetrycznej. Uzyskujesz autentyczne uwierzytelnianie wieloskładnikowe (MFA) odporne na phishing. Urządzenie generuje unikalne klucze kryptograficzne dla każdej pojedynczej sesji. Podmioty zagrażające nie mogą ponownie wykorzystać przechwyconych danych uwierzytelniających.
Ta funkcja doskonale wpisuje się w rygorystyczne wymagania dotyczące ubezpieczenia cyberbezpieczeństwa. Underwriterzy wymagają solidnych, sprzętowych protokołów uwierzytelniania. Nowoczesny Karta inteligentna bezpiecznie zakotwicza Twoją tożsamość w architekturze Zero Trust. Dzięki temu Twoja sieć stale weryfikuje tożsamość na każdej krytycznej granicy dostępu.
Coraz częściej wykorzystujemy programowalne dane uwierzytelniające w finansach przedsiębiorstw. Wirtualnie-fizyczne hybrydowe karty kredytowe oferują parametry dynamiczne. Przenoszą przepływ pracy z reaktywnego raportowania wydatków na proaktywne zarządzanie wydatkami. Zespoły finansowe ustanawiają rygorystyczne bariery zabezpieczające przed wystąpieniem transakcji.
Programowalne limity: automatycznie wystawiaj dzienne lub specyficzne dla projektu limity transakcji.
Blokowanie kategorii sprzedawców: Ogranicz użycie kart wyłącznie do zatwierdzonych klasyfikacji dostawców.
Uzgadnianie w czasie rzeczywistym: Błyskawiczna synchronizacja danych transakcji z oprogramowaniem księgowym dla przedsiębiorstw.
Natychmiastowe wydanie: wdrażaj wersje wirtualne natychmiast po wysłaniu kart fizycznych.
3. Podstawowe wymiary oceny dla zabezpieczenia przyszłości
Nigdy nie należy płacić za niewykorzystane możliwości. Dopasuj określone technologie bezpośrednio do rzeczywistych problemów biznesowych. Czy potrzebujesz uwierzytelniania biometrycznego dla wszystkich pracowników? Być może tak rygorystycznej weryfikacji wymagają tylko pracownicy serwerowni o wysokich uprawnieniach. Standardowy personel może potrzebować funkcji FIDO2 jedynie do podstawowego logowania się do stacji roboczej.
Dokładnie oceń swoje dokładne potrzeby operacyjne. Najpierw zdefiniuj konkretny problem, który chcesz rozwiązać. Wybierz funkcje, które eliminują dokładnie te luki w zabezpieczeniach. To ukierunkowane podejście zapobiega nadmiernemu projektowaniu infrastruktury uwierzytelniania. Dzięki temu wdrożenia są łatwe w zarządzaniu i bardzo skuteczne.
Ocena podstawowych standardów zapewnia podstawową odporność sprzętu. Musisz zażądać kryptograficznego dowodu izolacji sprzętu. Rzetelny dostawca zapewni przejrzystą dokumentację certyfikacyjną. Skoncentruj się na tych kluczowych ramach zgodności:
Certyfikat EAL5+ lub EAL6+: gwarantuje rygorystyczne testy bezpiecznego elementu pod kątem fizycznej manipulacji.
ISO/IEC 7816: Zapewnia interoperacyjność układów scalonych w różnych ekosystemach czytników.
FIPS 140-3: sprawdza siłę modułów kryptograficznych do użytku federalnego i korporacyjnego.
Względy prywatności mają ogromne znaczenie podczas oceny. Musisz zrozumieć, w jaki sposób urządzenie obsługuje dane osobowe. Natywne zdecentralizowane architektury z natury zachowują zgodność z RODO i CCPA. Trzymają poufne dane w rękach użytkownika.
Przeanalizuj rzeczywisty nakład pracy związany ze skalowaniem wymagany do wdrożenia. Uwzględnij złożoność oprogramowania wydawniczego. Rozważ wymagania dotyczące integracji obejmujące istniejące katalogi zarządzania tożsamością i dostępem (IAM). Musisz ocenić obciążenie związane z zarządzaniem cyklem życia wszystkich pracowników na całym świecie.
Podłączenie nowoczesnego Karta inteligentna do systemów takich jak Microsoft Entra ID lub Okta wymaga starannego planowania. Oceń, czy system zarządzania poświadczeniami oferuje zautomatyzowane przepływy pracy związane z udostępnianiem. Poznaj zasoby administracyjne wymagane do jednoczesnego wydawania, aktualizowania i zarządzania tysiącami bezpiecznych urządzeń.
Należy uwzględnić trudności związane z wdrożeniem już na etapie planowania. Czy aktualizacje nowej generacji będą wymagały całkowicie nowych czytników NFC? Wiele zaawansowanych poświadczeń ma konstrukcję z dwoma interfejsami. Komunikują się płynnie ze starszymi czytnikami zbliżeniowymi 125 kHz i nowoczesnymi terminalami bezstykowymi 13,56 MHz.
Musisz dokładnie zmapować swoją obecną infrastrukturę fizyczną. Sprawdź istniejące kontrolery drzwi i urządzenia peryferyjne USB stacji roboczej. Jednoczesna aktualizacja każdego czytnika fizycznego poważnie zakłóca codzienne działanie. Stopniowe aktualizacje sprzętu zapewniają płynniejszą ścieżkę przejścia. Aby ułatwić ten proces, szukaj poświadczeń oferujących solidną kompatybilność wsteczną.
Globalne niedobory mikrochipów stale zakłócają harmonogram zamówień. Uzależnienie od dostawców stwarza kolejne poważne zagrożenie operacyjne. Musisz pozyskać referencje od producentów korzystających z różnych łańcuchów dostaw. Unikaj zastrzeżonych protokołów wiążących Cię na zawsze z jednym producentem czytników.
Precyzyjnie zdefiniuj przepływy pracy w cyklu życia. Jak bezpiecznie przeprowadzić pierwszą rejestrację? Ustal rygorystyczne kroki dotyczące odwoływania zwolnień pracowników. Opracuj bezpieczne procesy niszczenia zaawansowanych urządzeń brzegowych. Nie można po prostu wrzucić sprzętu kryptograficznego do standardowych pojemników na śmieci. Wdrożyć udokumentowane protokoły, które sprawią, że wewnętrzne elementy zabezpieczające będą trwale niesprawne.
Przygotuj się na wewnętrzną reakcję natychmiast po ogłoszeniu wprowadzenia rozwiązań biometrycznych. Pracownicy często kwestionują korporacyjne gromadzenie danych biometrycznych. Musisz komunikować swoje wybory technologiczne w przejrzysty sposób. Wyjaśnij dokładnie, w jaki sposób dane biometryczne na karcie chronią ich prywatność lepiej niż starsze systemy.
Pokaż im bezpośrednio architekturę. Podkreślaj, że dane nigdy nie opuszczają ich urządzenia osobistego. Nigdy nie znajduje się w podatnej na ataki bazie danych w chmurze. Uważamy, że przejrzystość radykalnie zmniejsza tarcie. Utworzenie wewnętrznego dokumentu z często zadawanymi pytaniami (FAQ) dotyczącego problemów związanych z nadzorem. Przyjęcie rozwiązań przez użytkowników znacznie się poprawia, gdy pracownicy zrozumieją, że urządzenia brzegowe stawiają na prywatność.
Przed rozpoczęciem udzielania zamówień jasno zdefiniuj pomyślne wdrożenie. Czy chcesz, aby w ciągu 12 miesięcy nie doszło do żadnych naruszeń bezpieczeństwa fizycznego? Być może Twoim celem jest zmniejszenie o 90% biletów resetowania hasła do centrum pomocy. Musisz wcześnie określić ilościowo swoje główne cele.
Niejasne cele prowadzą do zablokowania wdrożeń. Zamiast tego ustal jasne wskaźniki operacyjne. Zmierz średni czas potrzebny na bezpieczne wdrożenie nowego pracownika. Śledź spadek liczby udanych symulacji phishingu po wdrożeniu sprzętowych uwierzytelniaczy. Te konkretne wskaźniki pomagają obiektywnie ocenić wydajność dostawcy na etapie wyboru.
Zadawaj trudne pytania podczas formalnego procesu zapytania ofertowego (RFP). Żądaj praktycznych demonstracji zamiast prezentacji marketingowych. Opracowaliśmy strukturę, która pomoże Ci w krytycznym poruszaniu się po możliwościach dostawców. Użyj tej logiki, aby oddzielić solidne rozwiązania od delikatnych prototypów.
| Kategoria oceny | Krytyczne pytanie dla | idealnej odpowiedzi dostawcy |
|---|---|---|
| Niezawodność czujnika | Jaki jest mechanizm awaryjny w przypadku awarii lub uszkodzenia czujnika biometrycznego na karcie? | Zapewnia bezpieczny, zarządzany przez dział IT protokół zastępczego kodu PIN lub tymczasowego obejścia za pośrednictwem panelu IAM. |
| Dowód kryptograficzny | Czy możesz zapewnić niezależny certyfikat potwierdzający izolację bezpiecznego elementu? | Dostarcza oficjalne dokumenty certyfikacyjne EAL6+ lub FIPS 140-3 z uznanych laboratoriów badawczych. |
| Zgodność czytnika | Czy Twoje rozwiązanie zmusza nas do wymiany wszystkich istniejących czytników w budynku? | Oferuje konfigurowalne anteny dwuczęstotliwościowe obsługujące starszą technologię RFID podczas migracji do NFC o wysokiej częstotliwości. |
Wdrażanie etapowe ma kluczowe znaczenie dla sukcesu przedsiębiorstwa. Nigdy nie należy początkowo podejmować prób wdrożenia w całej firmie. Rozpocznij testowanie z kohortą IT wysokiego ryzyka. Alternatywnie, wybierz małą grupę wykonawczą do wstępnego okresu próbnego. Ściśle monitoruj ich codzienne użytkowanie.
Zbierz praktyczne informacje zwrotne dotyczące wytrzymałości fizycznej i szybkości reakcji czytelnika. Na podstawie tych danych udoskonal swój automatyczny proces udostępniania. Ustrukturyzowany PoC wcześnie ujawnia ukryte problemy z integracją. Umożliwia Twojemu działowi pomocy technicznej tworzenie dokładnych przewodników dotyczących rozwiązywania problemów. Możesz bezpiecznie skalować wdrożenie dopiero po sprawdzeniu infrastruktury podstawowej.
Krajobraz uwierzytelniania w dalszym ciągu szybko zmienia się w kierunku zintegrowanych obliczeń brzegowych. Sprawdziliśmy, jak nowoczesny Karta inteligentna bezpiecznie łączy wejście do obiektu fizycznego i złożony dostęp do sieci logicznej. Eliminuje poważne luki występujące w starszych systemach zbliżeniowych. Wdrożenie funkcji FIDO2 i dopasowanie biometryczne na karcie skutecznie neutralizuje współczesne ataki typu phishing i klonowanie. Ustanawia weryfikowalny zakres niezbędny dla solidnych architektur Zero Trust. Organizacje zyskują bezprecedensowy nadzór, integrując proaktywną kontrolę wydatków korporacyjnych bezpośrednio z codziennym wykorzystaniem danych uwierzytelniających.
Musisz przejść od oceny do natychmiastowego działania. W tym kwartale dokładnie przeanalizuj istniejącą bazę podatności na zagrożenia. Ustanów ścisłe mapowanie funkcji do wyników, aby uniknąć nadmiernego projektowania wdrożenia. Podczas procesu wyboru dostawcy skoncentruj się na zgodności sprzętu i zdecentralizowanych standardach prywatności. Już dziś zarezerwuj konsultację techniczną z certyfikowanymi architektami bezpieczeństwa. Poproś o praktyczną demonstrację rozwiązań uwierzytelniających klasy korporacyjnej. Modernizacja stanu zabezpieczeń firmy gwarantuje, że pracownicy pozostaną bezpieczni, produktywni i odporni na pojawiające się zagrożenia.
Odpowiedź: Tak, z natury wspierają zgodność z RODO poprzez zdecentralizowane przechowywanie danych. Szablon odcisku palca pozostaje zaszyfrowany ściśle w wewnętrznym bezpiecznym elemencie. Nigdy nie przesyła danych do serwerów zewnętrznych lub centralnych baz danych. Użytkownicy zachowują pełną kontrolę nad swoimi danymi biometrycznymi, co z łatwością spełnia rygorystyczne przepisy dotyczące zgód i prywatności na całym świecie.
O: Absolutnie. Nowoczesne dane uwierzytelniające z podwójnym interfejsem płynnie wypełniają tę lukę. Wykorzystują tradycyjne anteny zbliżeniowe do fizycznych kołowrotów drzwiowych. Jednocześnie wykorzystują protokoły PKI i FIDO2 do logicznego dostępu do sieci. Ta zbieżność umożliwia wysoce bezpieczne uwierzytelnianie w aplikacjach w chmurze i obiektach fizycznych przy użyciu jednego zintegrowanego urządzenia.
Odp.: Oczekiwana trwałość wynosi od trzech do pięciu lat w normalnych warunkach. Zaawansowane modele wykorzystują technologię pozyskiwania energii bez baterii. Pobierają niezbędną energię bezpośrednio z czytników NFC lub zbliżeniowych podczas aktywnego użytkowania. Eliminuje to problemy z degradacją wewnętrznej baterii. Zużycie środowiskowe zwykle decyduje o ostatecznym cyklu wymiany.
Odp.: Działają jako solidne uwierzytelniacze sprzętowe, wymuszające ciągłą weryfikację tożsamości. Bezpiecznie przechowują klucze kryptograficzne powiązane ze sprzętem, zapobiegając wyłudzaniu danych uwierzytelniających i nieautoryzowanemu klonowaniu sygnałów. Integracja ich gwarantuje, że każde żądanie dostępu opiera się na zweryfikowanych, fizycznie obecnych tożsamościach. Ta weryfikacja sprzętowa stanowi absolutną podstawę zasad Zero Trust.


