


Mga Pagtingin: 0 May-akda: Site Editor Oras ng Pag-publish: 2026-06-22 Pinagmulan: Site
Ang pisikal na access token ay sumasailalim sa isang malalim na pagbabago. Nakikita na natin ngayon ang smart card na umuusbong sa isang pinagsamang edge-computing device. Sinisiguro nito ang mga digital na pagkakakilanlan at pinoprotektahan ang mga hangganan ng korporasyon nang sabay-sabay. Patuloy na muling sinusuri ng mga pinuno ng negosyo ang kanilang imprastraktura sa kredensyal ngayon. Nahaharap sila sa pagpapalawak ng mga arkitektura ng Zero Trust. Hinaharap nila ang napakahusay na mga taktika sa pandaraya araw-araw. Dapat din nilang pamahalaan ang mga kumplikadong hybrid na modelo ng trabaho nang walang putol. Ang pag-asa sa mga lumang proximity badge ay nag-iiwan sa mga organisasyon na malantad sa hindi katanggap-tanggap na mga panganib sa pagpapatakbo. Aktibong sinasamantala ng mga umaatake ang mahinang pisikal at lohikal na mga entry point. Dapat nating tingnan ang nakaraang hype ng vendor upang suriin ang aktwal na mga teknikal na kakayahan. Sinasaliksik ng gabay na ito kung aling mga susunod na henerasyong teknolohiya sa kredensyal ang ginagarantiyahan ang iyong atensyon. Matututuhan mo kung paano sistematikong suriin ang mga modernong solusyon. Nagbibigay kami ng mga diskarteng nakabatay sa ebidensya upang matulungan kang mag-navigate sa mga karaniwang kumplikadong pag-aampon. Mabisa mong mai-upgrade ang iyong identity ecosystem sa pamamagitan ng pagsunod sa mga sukat ng pagsusuri na ito.
Convergence ang pamantayan: Ang kinabukasan ng smart card ay nakasalalay sa pinag-isang pisikal at lohikal na pag-access, bridging facility entry at network authentication.
Aalis na ang biometrics sa device: Binabawasan ng on-card biometric matching ang mga kahinaan ng data sa panig ng server ngunit nangangailangan ng maingat na pagsusuri sa TCO (Kabuuang Gastos ng Pagmamay-ari).
Ang pagsunod ay nagtutulak ng pag-aampon: Ang pag-proof sa hinaharap ay nangangailangan ng mahigpit na pagsunod sa FIDO2, mga pamantayan ng ISO/IEC, at mga mandato sa privacy ng rehiyon (hal., GDPR).
Ang walang alitan na pag-deploy ay isang gawa-gawa: Ang pag-upgrade sa mga smart card ecosystem ay kinabibilangan ng mga pagsusuri sa compatibility ng hardware reader, pamamahala ng pagbabago sa privacy ng user, at mga kumplikadong provisioning ng lifecycle.
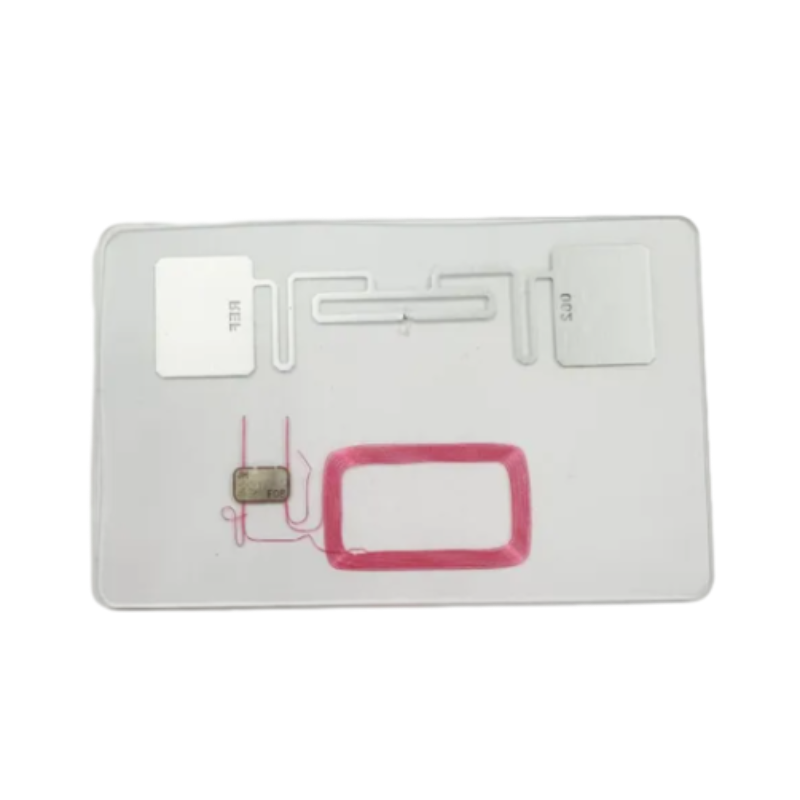
Ang mga lumang hindi naka-encrypt na RFID chips ay nagdudulot ng napakalaking panganib sa seguridad. Ang mga pangunahing proximity badge ay bukas na nag-broadcast ng kanilang mga code ng pasilidad. Madaling naharang ng mga umaatake ang mga hindi naka-encrypt na signal na ito. Nag-deploy sila ng mga modernong cloning device mula sa ilang metro lang ang layo. Ang mga aktor ng pagbabanta ay madalas ding gumagamit ng mga pag-atake ng relay. Ang pag-atake ng relay ay nagpapalakas ng isang lehitimong signal ng card mula sa isang parking lot nang direkta sa isang pinaghihigpitang pinto. Ang mga static na PIN ay nag-aalok ng kaunting proteksyon laban sa mga sopistikadong pamamaraan na ito.
Dapat mong i-audit ang iyong kasalukuyang baseline ng kahinaan bago kumuha ng mga bagong solusyon. Ang mga pangkat ng seguridad ay dapat na eksaktong imapa kung saan inilalantad ng mga lumang protocol ang mga panloob na network. Tukuyin kung aling mga access point ang umaasa sa mga low-frequency na 125 kHz na teknolohiya. Tukuyin kung gaano karaming mga empleyado ang gumagamit pa rin ng mga simpleng magnetic stripes. Ang pagdodokumento sa mga partikular na teknikal na kahinaan ay nakakatulong sa iyo na bigyang-katwiran ang mga kinakailangang pag-upgrade sa imprastraktura.
Ang pagbibigay ng hiwalay na mga kredensyal ay lumilikha ng napakalaking pag-drag sa pagpapatakbo. Ang mga empleyado ay madalas na nagdadala ng isang pisikal na badge para sa pag-access sa gusali. Gumagamit sila ng hiwalay na hardware token para sa mga pag-login sa network. Ang isa pang nakalaang card ay humahawak sa mga gastos sa korporasyon. Nakikita namin ang napakalawak na administratibong overhead na nagmumula sa fragmentation na ito. Patuloy na nire-reset ng mga IT helpdesk ang mga nakalimutang password. Pinapalitan ng mga tauhan ng human resources ang mga nawawalang pisikal na badge araw-araw. Ang mga siled identity platform ay kumokonsumo ng mahalagang administratibong oras.
Dapat mong sukatin nang tumpak ang administratibong pasanin na ito. Kalkulahin ang lingguhang oras na ginugol sa pamamahala ng mga nakadiskonektang portal ng pagkakakilanlan. Sukatin ang pagkawala ng produktibidad kapag hindi ma-access ng mga empleyado ang mga kritikal na sistema nang sabay-sabay. Ang pagsasama ng magkakaibang function na ito sa iisang smart card ay nag-streamline ng mga pang-araw-araw na operasyon. Inaalis nito ang mga panloob na bottleneck at binabawasan ang mga nakakadismaya na karanasan ng user.
| Identity Silo | Operational Burden | Security Vulnerability |
|---|---|---|
| Pisikal na Pag-access Lamang | Mataas na dalas ng pagpapalit para sa mga nawawalang plastic na badge. | Mahilig sa cloning at hindi awtorisadong pisikal na hand-off. |
| Network Authentication Token | Patuloy na helpdesk ticket para sa mga na-desync o nawalang mga token. | Panganib ng pagharang o pagpupuno ng kredensyal kung hindi nakatali sa hardware. |
| Corporate Expense Card | Manu-manong pagkakasundo at mga naantalang pagsusuri sa transaksyon. | Exposure sa card-not-present na panloloko at naantalang pagkansela. |
Ang mga modernong biometric na kredensyal ay ganap na nag-aalis ng mga sentralisadong kahinaan sa data. Direktang nakaupo ang mga fingerprint sensor sa pisikal na kredensyal. Ang device ay kumukuha ng pansamantalang kapangyarihan mula sa contactless reader. Ang buong proseso ng pagtutugma ay nangyayari sa loob. Ang template ng fingerprint ay hindi kailanman umaalis sa nakahiwalay na secure na elemento. Iniiwasan namin ang sentralisadong biometric database storage.
Ang arkitektura na ito ay naghahatid ng isang matinding pagbawas sa hindi awtorisadong pag-access. Hindi maaaring nakawin ng mga umaatake ang hindi kailanman iniimbak ng isang sentralisadong server. Mabisa nitong pinapagaan ang malalaking panganib ng paglabag. Ang mga organisasyon ay nakakakuha ng hindi maitatanggi na patunay ng pisikal na presensya sa panahon ng pagpapatunay. Pinoprotektahan mo ang mga sensitibong access point nang hindi kinokompromiso ang privacy ng empleyado.
Ang mga makabagong kredensyal ay kumikilos bilang matatag na mga authenticator ng hardware ngayon. Pinapagana nila ang ganap na walang password na mga kapaligiran sa pamamagitan ng asymmetric cryptography. Makamit mo ang tunay na Multi-Factor Authentication (MFA) na lumalaban sa phishing. Bumubuo ang device ng mga natatanging cryptographic key para sa bawat solong session. Hindi maaaring muling gamitin ng mga banta ng aktor ang mga hinarang na kredensyal.
Ang kakayahang ito ay ganap na naaayon sa mahigpit na mga kinakailangan sa seguro sa cybersecurity. Ang mga underwriter ay humihingi ng matatag na hardware-bound authentication protocol. Isang moderno secure na inilalagay ng smart card ang iyong pagkakakilanlan sa loob ng isang Zero Trust architecture. Tinitiyak nito na patuloy na bini-verify ng iyong network ang pagkakakilanlan sa bawat kritikal na hangganan ng pag-access.
Lalo naming ginagamit ang mga programmable na kredensyal sa corporate finance. Nag-aalok ang mga virtual-physical hybrid na credit card ng mga dynamic na parameter. Inilipat nila ang mga daloy ng trabaho mula sa reaktibong pag-uulat ng gastos tungo sa aktibong pamamahala sa paggastos. Ang mga koponan sa pananalapi ay nagtakda ng mahigpit na mga guardrail bago mangyari ang mga transaksyon.
Mga Programmable na Limitasyon: Awtomatikong mag-isyu ng pang-araw-araw o partikular na proyekto ng mga kisame sa transaksyon.
Pag-block ng Kategorya ng Merchant: Paghigpitan ang paggamit ng card nang mahigpit sa mga inaprubahang klasipikasyon ng vendor.
Real-Time Reconciliation: I-sync kaagad ang data ng transaksyon gamit ang enterprise accounting software.
Instant Issuance: I-deploy kaagad ang mga virtual na bersyon habang ipinapadala ang mga pisikal na card.
3. Mga Pangunahing Dimensyon ng Pagsusuri para sa Pagpapatunay sa Hinaharap
Hindi ka dapat magbayad para sa hindi nagamit na mga kakayahan. Direktang itugma ang mga partikular na teknolohiya sa aktwal na mga punto ng problema sa negosyo. Kailangan mo ba ng biometric authentication para sa lahat ng empleyado? Marahil ang mga kawani ng silid ng server na may mataas na clearance lamang ang nangangailangan ng gayong mahigpit na pag-verify. Maaaring kailanganin lamang ng karaniwang kawani ang mga kakayahan ng FIDO2 para sa mga pangunahing pag-login sa workstation.
Masusing suriin ang iyong eksaktong mga pangangailangan sa pagpapatakbo. Tukuyin ang partikular na problemang gusto mong lutasin muna. Pumili ng mga feature na tumutugon sa mga eksaktong puwang sa seguridad. Pinipigilan ng naka-target na diskarte na ito ang sobrang pag-engineer ng iyong imprastraktura sa kredensyal. Pinapanatili nitong mapapamahalaan at lubos na epektibo ang mga deployment.
Tinitiyak ng pagsusuri sa mga pinagbabatayan na pamantayan ang pagiging matatag ng baseline hardware. Dapat kang humingi ng cryptographic na patunay ng paghihiwalay ng hardware. Ang isang maaasahang vendor ay magbibigay ng transparent na dokumentasyon ng sertipikasyon. Tumutok sa mga kritikal na balangkas ng pagsunod na ito:
EAL5+ o EAL6+ Certification: Ginagarantiyahan ang mahigpit na pagsubok ng secure na elemento laban sa pisikal na pakikialam.
ISO/IEC 7816: Tinitiyak ang integrated circuit interoperability sa iba't ibang reader ecosystem.
FIPS 140-3: Pinapatunayan ang lakas ng mga cryptographic na module para sa paggamit ng pederal at enterprise.
Ang mga pagsasaalang-alang sa privacy ay napakahalaga sa panahon ng pagsusuri. Dapat mong maunawaan kung paano pinangangasiwaan ng device ang Personally Identifiable Information (PII). Ang mga katutubong desentralisadong arkitektura ay likas na nagpapanatili ng pagsunod sa GDPR at CCPA. Pinapanatili nilang matatag ang sensitibong data sa mga kamay ng user.
Suriin ang totoong pagsusumikap sa pag-scale na kinakailangan para sa pag-deploy. Salik sa pagiging kumplikado ng naglalabas ng software. Isaalang-alang ang mga kinakailangan sa pagsasama na kinasasangkutan ng mga kasalukuyang direktoryo ng Identity and Access Management (IAM). Dapat mong suriin ang pasanin sa pamamahala ng lifecycle sa iyong pandaigdigang workforce.
Pagkonekta ng isang modernong Ang smart card sa mga system tulad ng Microsoft Entra ID o Okta ay nangangailangan ng maingat na pagpaplano. Suriin kung ang sistema ng pamamahala ng kredensyal ay nag-aalok ng mga automated na provisioning workflow. Unawain ang mga mapagkukunang pang-administratibo na kinakailangan upang mag-isyu, mag-update, at mamahala ng libu-libong secure na device nang sabay-sabay.
Kilalanin ang alitan sa pag-deploy nang maaga sa iyong yugto ng pagpaplano. Mangangailangan ba ang mga susunod na henerasyong upgrade na ito ng ganap na bagong mga NFC reader? Maraming advanced na kredensyal ang nagtatampok ng mga disenyong dalawahan ang interface. Maayos silang nakikipag-usap sa mga legacy na 125 kHz proximity reader at modernong 13.56 MHz contactless na terminal.
Dapat mong i-map nang tumpak ang iyong kasalukuyang pisikal na imprastraktura. Suriin ang mga kasalukuyang door controller at workstation USB peripheral. Ang pag-upgrade sa bawat pisikal na mambabasa nang sabay-sabay ay lubhang nakakagambala sa pang-araw-araw na operasyon. Ang mga phased na pag-upgrade ng hardware ay nagbibigay ng mas maayos na daanan ng paglipat. Humingi ng mga kredensyal na nag-aalok ng matatag na backwards compatibility para mapagaan ang prosesong ito.
Ang mga kakulangan sa pandaigdigang microchip ay patuloy na nakakagambala sa mga timeline ng pagbili. Ang lock-in ng vendor ay nagdudulot ng isa pang makabuluhang banta sa pagpapatakbo. Dapat kang kumuha ng mga kredensyal mula sa mga tagagawa na gumagamit ng magkakaibang supply chain. Iwasan ang pagmamay-ari na mga protocol na itali ka ng eksklusibo sa isang tagagawa ng reader magpakailanman.
Tukuyin nang tumpak ang iyong mga daloy ng trabaho sa lifecycle. Paano mo ligtas na pinangangasiwaan ang paunang pagpapatala? Magtatag ng mahigpit na mga hakbang sa pagbawi para sa mga tinanggal na empleyado. Bumuo ng mga secure na proseso ng pagsira para sa mga advanced na edge-compute na device. Hindi mo basta-basta itatapon ang cryptographic na hardware sa mga karaniwang recycling bin. Magpatupad ng mga nakadokumentong protocol para sa pagre-render ng mga panloob na secure na elemento na permanenteng hindi gumagana.
Maghanda para sa panloob na pushback kaagad sa pag-anunsyo ng mga biometric na rollout. Ang mga empleyado ay madalas na nagtatanong ng corporate biometric data collection. Dapat mong ipaalam nang malinaw ang iyong mga pagpipilian sa teknolohiya. Ipaliwanag nang eksakto kung paano mas pinoprotektahan ng on-card biometrics ang kanilang privacy kaysa sa mga legacy system.
Direktang ipakita sa kanila ang arkitektura. Bigyang-diin na hindi kailanman umaalis ang data sa kanilang personal na device. Ito ay hindi kailanman nakaupo sa isang mahinang database ng ulap. Nalaman namin na ang transparency ay kapansin-pansing binabawasan ang alitan. Magtatag ng panloob na FAQ na dokumento na tumutugon sa mga alalahanin sa pagsubaybay. Ang pag-aampon ng user ay makabuluhang bumubuti kapag nauunawaan ng mga empleyado ang privacy-first na katangian ng mga edge-computing device.
Malinaw na tukuyin ang isang matagumpay na paglulunsad bago simulan ang pagkuha. Gusto mo ba ng walang pisikal na paglabag sa seguridad sa loob ng 12 buwan? Marahil ay nagta-target ka ng 90% na pagbawas sa mga tiket sa pag-reset ng password sa helpdesk. Dapat mong mabilang nang maaga ang iyong mga pangunahing layunin.
Ang mga hindi malinaw na layunin ay humahantong sa mga natigil na pag-deploy. Sa halip, magtatag ng malinaw na sukatan sa pagpapatakbo. Sukatin ang average na oras na kinakailangan upang maisakay ang isang bagong empleyado nang ligtas. Subaybayan ang pagbawas sa matagumpay na mga simulation ng phishing pagkatapos mag-deploy ng mga hardware authenticator. Tinutulungan ka ng mga konkretong sukatan na ito na suriin ang pagganap ng vendor nang may layunin sa panahon ng yugto ng pagpili.
Magtanong ng mahihirap na tanong sa panahon ng pormal na proseso ng Request for Proposal (RFP). Humingi ng mga praktikal na demonstrasyon sa mga presentasyon sa marketing. Bumuo kami ng isang balangkas upang matulungan kang mag-navigate nang kritikal sa mga kakayahan ng vendor. Gamitin ang lohika na ito upang paghiwalayin ang mga matatag na solusyon mula sa mga marupok na prototype.
| Evaluation Category | Kritikal na Tanong para sa Vendor | Ideal Vendor Response |
|---|---|---|
| Pagiging maaasahan ng Sensor | Ano ang mekanismo ng fallback kung nabigo o nasira ang on-card biometric sensor? | Nagbibigay ng secure, IT-managed PIN fallback o pansamantalang bypass protocol sa pamamagitan ng IAM dashboard. |
| Cryptographic na Katibayan | Maaari ka bang magbigay ng independiyenteng sertipikasyon na nagpapatunay sa paghihiwalay ng iyong secure na elemento? | Nagbibigay ng opisyal na EAL6+ o FIPS 140-3 na mga dokumento ng sertipikasyon mula sa mga kinikilalang laboratoryo sa pagsubok. |
| Pagkakatugma ng Reader | Pinipilit ba kami ng iyong solusyon na i-rip-and-replace ang lahat ng umiiral nang building reader? | Nag-aalok ng mga nako-customize na dual-frequency antenna na sumusuporta sa legacy na RFID habang lumilipat sa high-frequency na NFC. |
Ang isang phased rollout ay nananatiling kritikal para sa tagumpay ng enterprise. Hindi mo dapat subukan ang isang deployment sa buong kumpanya sa simula. Simulan ang pagsubok sa isang high-risk na IT cohort. Bilang kahalili, pumili ng isang maliit na executive group para sa paunang pagsubok. Subaybayan nang mabuti ang kanilang pang-araw-araw na paggamit.
Magtipon ng praktikal na feedback tungkol sa pisikal na tibay at kakayahang tumugon ng mambabasa. Pinuhin ang iyong naka-automate na provisioning workflow batay sa data na ito. Ang isang nakabalangkas na PoC ay nagpapakita ng mga nakatagong isyu sa pagsasama nang maaga. Nagbibigay-daan ito sa iyong helpdesk na bumuo ng mga tumpak na gabay sa pag-troubleshoot. Kumpiyansa mong sukatin ang deployment pagkatapos ma-validate ang pangunahing imprastraktura.
Ang credentialing landscape ay patuloy na mabilis na lumilipat patungo sa integrated edge-computing. Sinuri namin kung paano ang moderno secure na tinutulay ng smart card ang pagpasok sa pisikal na pasilidad at kumplikadong access sa lohikal na network. Inaalis nito ang mga matitinding kahinaan na makikita sa mga legacy na proximity system. Ang pag-deploy ng mga kakayahan ng FIDO2 at on-card na biometric na pagtutugma ay epektibong neutralisahin ang mga modernong pag-atake ng phishing at cloning. Nagtatatag ito ng isang nabe-verify na perimeter na kinakailangan para sa matatag na mga arkitektura ng Zero Trust. Ang mga organisasyon ay nakakakuha ng hindi pa nagagawang pangangasiwa sa pamamagitan ng pagsasama ng mga proactive na corporate na kontrol sa paggastos nang direkta sa pang-araw-araw na paggamit ng kredensyal.
Dapat kang lumipat mula sa pagsusuri patungo sa agarang pagkilos. Suriing mabuti ang iyong kasalukuyang baseline ng kahinaan ngayong quarter. Magtatag ng mahigpit na feature-to-outcome mapping para maiwasan ang over-engineering sa iyong deployment. Lubhang tumutok sa compatibility ng hardware at desentralisadong mga pamantayan sa privacy sa panahon ng iyong proseso ng pagpili ng vendor. Mag-book ng teknikal na konsultasyon sa mga sertipikadong arkitekto ng seguridad ngayon. Humiling ng hands-on na pagpapakita ng mga solusyon sa kredensyal sa antas ng enterprise. Ang pag-modernize ng iyong corporate security posture ay nagsisiguro na ang iyong workforce ay nananatiling ligtas, produktibo, at nababanat laban sa mga umuusbong na banta.
A: Oo, likas nilang sinusuportahan ang pagsunod sa GDPR sa pamamagitan ng desentralisadong pag-iimbak ng data. Ang template ng fingerprint ay nananatiling mahigpit na naka-encrypt sa loob ng panloob na secure na elemento. Hindi ito nagpapadala sa mga panlabas na server o mga sentral na database. Pinapanatili ng mga user ang ganap na kontrol sa kanilang biometric data, na madaling nakakatugon sa mahigpit na pahintulot at mga regulasyon sa privacy sa buong mundo.
A: Talagang. Ang mga modernong dalawahang-interface na kredensyal ay tinutulay ang puwang na ito nang walang putol. Gumagamit sila ng tradisyonal na proximity antenna para sa mga pisikal na turnstile ng pinto. Sabay-sabay, ginagamit nila ang mga protocol ng PKI at FIDO2 para sa lohikal na pag-access sa network. Ang convergence na ito ay nagbibigay-daan sa lubos na secure na pagpapatotoo sa mga cloud application at pisikal na pasilidad gamit ang isang pinagsamang device.
A: Ang inaasahang tibay ay mula tatlo hanggang limang taon sa ilalim ng normal na mga kondisyon. Ginagamit ng mga advanced na modelo ang teknolohiya sa pag-aani ng enerhiya na walang baterya. Direkta silang kumukuha ng kinakailangang kapangyarihan mula sa NFC o mga contactless reader habang aktibong ginagamit. Inaalis nito ang mga isyu sa pagkasira ng panloob na baterya. Karaniwang idinidikta ng pagsusuot ng kapaligiran ang pangwakas na ikot ng pagpapalit.
A: Gumaganap sila bilang matatag na hardware authenticator na nagpapatupad ng tuluy-tuloy na pag-verify ng pagkakakilanlan. Ligtas silang nag-iimbak ng mga hardware-bound na cryptographic key, na pumipigil sa credential phishing at hindi awtorisadong pag-clone ng signal. Ang pagsasama ng mga ito ay nagsisiguro na ang bawat kahilingan sa pag-access ay umaasa sa na-verify, pisikal na kasalukuyang pagkakakilanlan. Ang pag-verify na suportado ng hardware na ito ang bumubuo sa ganap na pundasyon ng mga prinsipyo ng Zero Trust.


