


Vues : 0 Auteur : Éditeur du site Heure de publication : 2026-06-22 Origine : Site
Le jeton d’accès physique connaît une profonde transformation. Nous voyons maintenant le carte à puce évoluant vers un dispositif informatique de pointe intégré. Il sécurise les identités numériques et protège simultanément les frontières de l’entreprise. Aujourd’hui, les dirigeants d’entreprise réévaluent continuellement leur infrastructure d’accréditation. Ils sont confrontés à des architectures Zero Trust en expansion. Ils s’attaquent quotidiennement à des tactiques de fraude très avancées. Ils doivent également gérer de manière transparente des modèles de travail hybrides complexes. S'appuyer sur des badges de proximité obsolètes expose les organisations à des risques opérationnels inacceptables. Les attaquants exploitent activement les points d’entrée physiques et logiques faibles. Nous devons dépasser le battage médiatique des fournisseurs pour examiner les capacités techniques réelles. Ce guide explore les technologies d'identification de nouvelle génération qui méritent votre attention. Vous apprendrez à évaluer systématiquement les solutions modernes. Nous proposons des stratégies fondées sur des données probantes pour vous aider à surmonter les complexités typiques de l’adoption. Vous pouvez mettre à niveau efficacement votre écosystème d’identité en suivant ces dimensions d’évaluation.
La convergence est la norme : l'avenir de la carte à puce réside dans l'accès physique et logique unifié, l'accès aux installations de transition et l'authentification du réseau.
La biométrie quitte l'appareil : la correspondance biométrique sur la carte réduit les vulnérabilités des données côté serveur mais nécessite une évaluation minutieuse du TCO (Total Cost of Ownership).
La conformité stimule l'adoption : la pérennité nécessite le strict respect des normes FIDO2, ISO/IEC et des mandats régionaux en matière de confidentialité (par exemple, le RGPD).
Le déploiement sans friction est un mythe : la mise à niveau des écosystèmes de cartes à puce implique des contrôles de compatibilité des lecteurs matériels, la gestion des modifications de la confidentialité des utilisateurs et des complexités de provisionnement du cycle de vie.
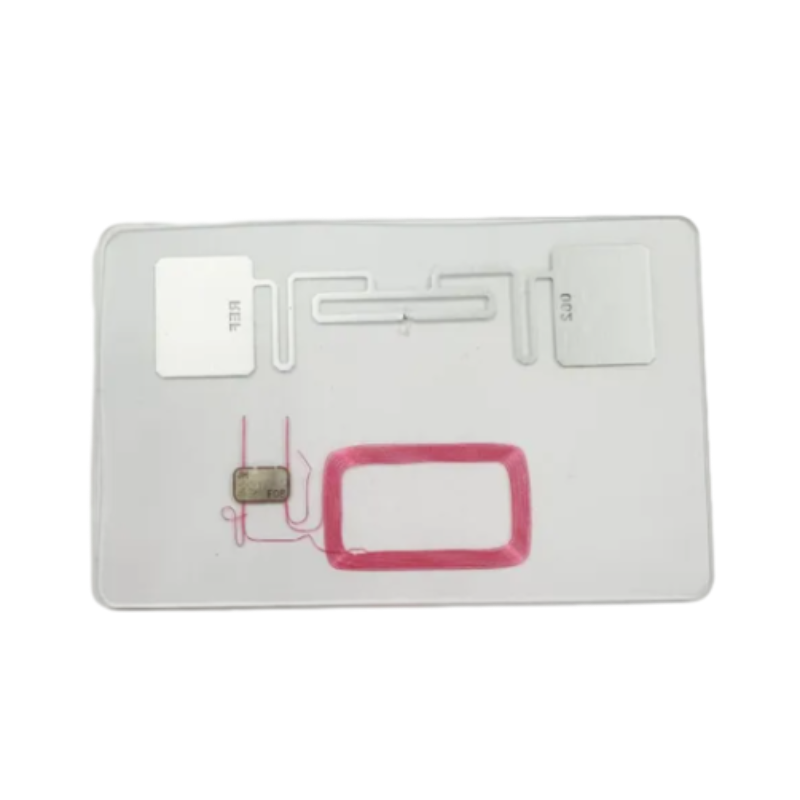
Les anciennes puces RFID non cryptées présentent d’énormes risques de sécurité. Les badges de proximité de base diffusent ouvertement leurs codes d'établissement. Les attaquants interceptent facilement ces signaux non cryptés. Ils déploient des dispositifs de clonage modernes à quelques mètres seulement. Les auteurs de menaces utilisent également fréquemment des attaques par relais. Une attaque par relais amplifie un signal de carte légitime depuis un parking directement vers une porte restreinte. Les codes PIN statiques offrent une protection minimale contre ces méthodes sophistiquées.
Vous devez auditer votre base de vulnérabilité actuelle avant d’acquérir de nouvelles solutions. Les équipes de sécurité doivent cartographier précisément les endroits où les protocoles obsolètes exposent les réseaux internes. Identifiez les points d'accès qui s'appuient sur des technologies basse fréquence 125 kHz. Déterminez combien d’employés utilisent encore de simples bandes magnétiques. Documenter ces faiblesses techniques spécifiques vous aide à justifier les mises à niveau nécessaires de l’infrastructure.
La délivrance d’informations d’identification distinctes crée un frein opérationnel considérable. Les employés portent souvent un badge physique pour accéder au bâtiment. Ils utilisent un jeton matériel distinct pour les connexions réseau. Une autre carte dédiée gère les dépenses de l'entreprise. Nous constatons d’immenses dépenses administratives résultant de cette fragmentation. Les services d'assistance informatique réinitialisent constamment les mots de passe oubliés. Le personnel des ressources humaines remplace quotidiennement les badges physiques perdus. Les plateformes d’identité cloisonnées consomment de précieuses heures administratives.
Vous devez quantifier cette charge administrative avec précision. Calculez les heures hebdomadaires consacrées à la gestion des portails d'identité déconnectés. Mesurez la perte de productivité lorsque les employés ne peuvent pas accéder simultanément aux systèmes critiques. L'intégration de ces fonctions disparates dans une seule carte à puce rationalise les opérations quotidiennes. Il supprime les goulots d'étranglement internes et réduit les expériences utilisateur frustrantes.
| des silos d'identité | Charge opérationnelle | Vulnérabilité de sécurité |
|---|---|---|
| Accès physique uniquement | Fréquence élevée de remplacement des badges en plastique perdus. | Sujet au clonage et aux transferts physiques non autorisés. |
| Jeton d'authentification réseau | Tickets d’assistance constants pour les jetons désynchronisés ou perdus. | Risque d’interception ou de bourrage d’informations d’identification s’il n’est pas lié au matériel. |
| Carte de dépenses d'entreprise | Rapprochement manuel et examens de transactions retardés. | Exposition à la fraude sans carte et à l’annulation tardive. |
Les informations d’identification biométriques modernes éliminent entièrement les vulnérabilités des données centralisées. Les capteurs d’empreintes digitales se trouvent directement sur les informations d’identification physiques. L'appareil est temporairement alimenté par le lecteur sans contact. L’ensemble du processus de mise en correspondance se déroule en interne. Le modèle d’empreinte digitale ne quitte jamais l’élément sécurisé isolé. Nous évitons complètement le stockage centralisé des bases de données biométriques.
Cette architecture offre une réduction drastique des accès non autorisés. Les attaquants ne peuvent pas voler ce qu’un serveur centralisé ne stocke jamais. Il atténue efficacement les risques de violation massive. Les organisations obtiennent une preuve irréfutable de présence physique lors de l’authentification. Vous protégez les points d’accès sensibles sans compromettre la vie privée des employés.
Les informations d’identification modernes agissent aujourd’hui comme des authentificateurs matériels robustes. Ils permettent des environnements entièrement sans mot de passe grâce à la cryptographie asymétrique. Vous obtenez une véritable authentification multifacteur (MFA) résistante au phishing. L'appareil génère des clés cryptographiques uniques pour chaque session. Les acteurs malveillants ne peuvent pas réutiliser les informations d’identification interceptées.
Cette capacité s’aligne parfaitement avec les exigences strictes en matière d’assurance en matière de cybersécurité. Les souscripteurs exigent des protocoles d’authentification robustes liés au matériel. Un moderne La carte à puce ancre votre identité en toute sécurité dans une architecture Zero Trust. Il garantit que votre réseau vérifie l'identité en permanence à chaque limite d'accès critique.
Nous utilisons de plus en plus d’informations d’identification programmables en finance d’entreprise. Les cartes de crédit hybrides virtuelles et physiques offrent des paramètres dynamiques. Ils font passer les flux de travail d'un reporting réactif des dépenses à une gouvernance proactive des dépenses. Les équipes financières mettent en place des garde-fous stricts avant que les transactions n’aient lieu.
Limites programmables : Émettez automatiquement des plafonds de transactions quotidiens ou spécifiques à un projet.
Blocage des catégories de commerçants : limitez l'utilisation de la carte strictement aux classifications de fournisseurs approuvées.
Réconciliation en temps réel : synchronisez instantanément les données de transaction avec le logiciel de comptabilité d'entreprise.
Émission instantanée : déployez des versions virtuelles immédiatement pendant l'expédition des cartes physiques.
3. Dimensions fondamentales de l’évaluation pour la pérennité
Vous ne devriez jamais payer pour des capacités inutilisées. Faites correspondre des technologies spécifiques directement aux problèmes réels de l’entreprise. Avez-vous besoin d’une authentification biométrique pour tous les employés ? Peut-être que seul le personnel de la salle des serveurs à haute autorisation nécessite une vérification aussi rigoureuse. Le personnel standard peut avoir besoin uniquement des fonctionnalités FIDO2 pour les connexions de base aux postes de travail.
Évaluez minutieusement vos besoins opérationnels exacts. Définissez le problème spécifique que vous souhaitez résoudre en premier. Sélectionnez des fonctionnalités qui répondent précisément à ces failles de sécurité. Cette approche ciblée évite une ingénierie excessive de votre infrastructure d’accréditation. Il maintient les déploiements gérables et très efficaces.
L’évaluation des normes sous-jacentes garantit la résilience matérielle de base. Vous devez exiger une preuve cryptographique de l’isolation matérielle. Un fournisseur fiable fournira une documentation de certification transparente. Concentrez-vous sur ces cadres de conformité critiques :
Certification EAL5+ ou EAL6+ : Garantit des tests rigoureux de l'élément sécurisé contre toute altération physique.
ISO/IEC 7816 : garantit l'interopérabilité des circuits intégrés dans différents écosystèmes de lecteurs.
FIPS 140-3 : valide la solidité des modules cryptographiques pour une utilisation fédérale et en entreprise.
Les considérations en matière de confidentialité sont très importantes lors de l’évaluation. Vous devez comprendre comment l'appareil gère les informations personnelles identifiables (PII). Les architectures décentralisées natives maintiennent intrinsèquement la conformité au RGPD et au CCPA. Ils gardent les données sensibles entre les mains de l’utilisateur.
Analysez le véritable effort de mise à l’échelle requis pour le déploiement. Tenez compte de la complexité du logiciel d’émission. Tenez compte des exigences d’intégration impliquant les répertoires de gestion des identités et des accès (IAM) existants. Vous devez évaluer le fardeau de la gestion du cycle de vie au sein de votre main-d'œuvre mondiale.
Connecter un moderne l'utilisation d'une carte à puce vers des systèmes tels que Microsoft Entra ID ou Okta nécessite une planification minutieuse. Évaluez si le système de gestion des informations d’identification propose des flux de travail de provisionnement automatisés. Comprenez les ressources administratives nécessaires pour émettre, mettre à jour et gérer simultanément des milliers d’appareils sécurisés.
Reconnaissez les frictions de déploiement dès le début de votre phase de planification. Ces mises à niveau de nouvelle génération nécessiteront-elles des lecteurs NFC entièrement nouveaux ? De nombreuses informations d’identification avancées comportent des conceptions à double interface. Ils communiquent facilement entre les anciens lecteurs de proximité 125 kHz et les terminaux sans contact modernes 13,56 MHz.
Vous devez cartographier avec précision votre infrastructure physique actuelle. Examinez les contrôleurs de porte existants et les périphériques USB des postes de travail. La mise à niveau simultanée de chaque lecteur physique perturbe gravement les opérations quotidiennes. Les mises à niveau matérielles progressives offrent une transition plus fluide. Recherchez des informations d’identification offrant une compatibilité ascendante robuste pour faciliter ce processus.
Les pénuries mondiales de puces électroniques perturbent constamment les délais d’approvisionnement. La dépendance vis-à-vis des fournisseurs constitue une autre menace opérationnelle importante. Vous devez vous procurer des informations d’identification auprès de fabricants utilisant diverses chaînes d’approvisionnement. Évitez les protocoles propriétaires qui vous lient exclusivement à un seul fabricant de lecteurs pour toujours.
Définissez précisément vos workflows de cycle de vie. Comment gérer la première inscription en toute sécurité ? Établissez des étapes de révocation strictes pour les employés licenciés. Développez des processus de destruction sécurisés pour les appareils de calcul avancés. Vous ne pouvez pas simplement jeter le matériel cryptographique dans les bacs de recyclage standards. Mettre en œuvre des protocoles documentés pour rendre les éléments sécurisés internes définitivement inopérants.
Préparez-vous à une réaction interne immédiatement après l’annonce des déploiements biométriques. Les employés remettent fréquemment en question la collecte de données biométriques en entreprise. Vous devez communiquer vos choix technologiques de manière transparente. Expliquez exactement comment la biométrie intégrée à la carte protège mieux leur vie privée que les systèmes existants.
Montrez-leur directement l’architecture. Insistez sur le fait que les données ne quittent jamais leur appareil personnel. Il ne se trouve jamais dans une base de données cloud vulnérable. Nous constatons que la transparence réduit considérablement les frictions. Établir un document FAQ interne traitant des problèmes de surveillance. L'adoption par les utilisateurs s'améliore considérablement lorsque les employés comprennent la nature primordiale de la confidentialité des appareils informatiques de pointe.
Définissez clairement un déploiement réussi avant de lancer l’approvisionnement. Voulez-vous zéro atteinte à la sécurité physique d’ici 12 mois ? Peut-être visez-vous une réduction de 90 % des tickets de réinitialisation de mot de passe du support technique. Vous devez quantifier vos principaux objectifs dès le début.
Des objectifs vagues conduisent à des déploiements bloqués. Établissez plutôt des mesures opérationnelles claires. Mesurez le temps moyen nécessaire pour intégrer un nouvel employé en toute sécurité. Suivez la réduction des simulations de phishing réussies après le déploiement d'authentificateurs matériels. Ces mesures concrètes vous aident à évaluer objectivement les performances des fournisseurs pendant la phase de sélection.
Posez des questions difficiles lors du processus formel de demande de proposition (RFP). Exigez des démonstrations pratiques lors de présentations marketing. Nous avons développé un cadre pour vous aider à naviguer de manière critique dans les capacités des fournisseurs. Utilisez cette logique pour séparer les solutions robustes des prototypes fragiles.
| Catégorie d'évaluation | Question critique pour le fournisseur | Réponse idéale du fournisseur |
|---|---|---|
| Fiabilité du capteur | Quel est le mécanisme de secours si le capteur biométrique intégré à la carte tombe en panne ou est endommagé ? | Fournit un protocole de secours sécurisé et géré par le service informatique ou un protocole de contournement temporaire via le tableau de bord IAM. |
| Preuve cryptographique | Pouvez-vous fournir une certification indépendante prouvant l’isolement de votre élément sécurisé ? | Fournit les documents de certification officiels EAL6+ ou FIPS 140-3 provenant de laboratoires d'essais reconnus. |
| Compatibilité du lecteur | Votre solution nous oblige-t-elle à supprimer et remplacer tous les lecteurs de bâtiments existants ? | Offre des antennes double fréquence personnalisables prenant en charge la RFID existante tout en migrant vers le NFC haute fréquence. |
Un déploiement progressif reste essentiel au succès de l’entreprise. Vous ne devriez jamais tenter un déploiement à l’échelle de l’entreprise dans un premier temps. Commencez les tests avec une cohorte informatique à haut risque. Vous pouvez également sélectionner un petit groupe de direction pour l’essai initial. Surveillez de près leur utilisation quotidienne.
Recueillez des commentaires pratiques concernant la durabilité physique et la réactivité du lecteur. Affinez votre workflow de provisionnement automatisé en fonction de ces données. Un PoC structuré révèle très tôt les problèmes d’intégration cachés. Il permet à votre service d'assistance de créer des guides de dépannage précis. Vous faites évoluer le déploiement en toute confiance uniquement après avoir validé l'infrastructure de base.
Le paysage des accréditations continue d’évoluer rapidement vers l’informatique de pointe intégrée. Nous avons examiné comment le moderne la carte à puce relie en toute sécurité l’entrée physique des installations et l’accès au réseau logique complexe. Il élimine les graves vulnérabilités trouvées dans les systèmes de proximité existants. Le déploiement des capacités FIDO2 et de la correspondance biométrique sur la carte neutralise efficacement les attaques modernes de phishing et de clonage. Il établit un périmètre vérifiable nécessaire à des architectures Zero Trust robustes. Les organisations bénéficient d’une surveillance sans précédent en intégrant des contrôles proactifs des dépenses d’entreprise directement dans l’utilisation quotidienne des informations d’identification.
Vous devez passer de l’évaluation à l’action immédiate. Analysez minutieusement votre base de vulnérabilité existante ce trimestre. Établissez une cartographie stricte entre les fonctionnalités et les résultats pour éviter une ingénierie excessive de votre déploiement. Concentrez-vous fortement sur la compatibilité matérielle et les normes de confidentialité décentralisées lors de votre processus de sélection de fournisseur. Réservez dès aujourd’hui une consultation technique avec des architectes de sécurité certifiés. Demandez une démonstration pratique de solutions d’accréditation de niveau entreprise. La modernisation de la stratégie de sécurité de votre entreprise garantit que votre personnel reste en sécurité, productif et résilient face aux menaces émergentes.
R : Oui, ils prennent intrinsèquement en charge la conformité au RGPD grâce au stockage de données décentralisé. Le modèle d’empreinte digitale reste crypté strictement à l’intérieur de l’élément sécurisé interne. Il ne transmet jamais à des serveurs externes ou à des bases de données centrales. Les utilisateurs conservent un contrôle total sur leurs données biométriques, ce qui satisfait facilement aux réglementations strictes en matière de consentement et de confidentialité à l'échelle mondiale.
R : Absolument. Les informations d’identification modernes à double interface comblent cette lacune de manière transparente. Ils utilisent des antennes de proximité traditionnelles pour les tourniquets de porte physiques. Simultanément, ils exploitent les protocoles PKI et FIDO2 pour un accès logique au réseau. Cette convergence permet une authentification hautement sécurisée sur les applications cloud et les installations physiques à l'aide d'un seul appareil intégré.
R : La durabilité attendue varie de trois à cinq ans dans des conditions normales. Les modèles avancés utilisent une technologie de récupération d’énergie sans batterie. Ils tirent l’énergie nécessaire directement des lecteurs NFC ou sans contact lors d’une utilisation active. Cela élimine les problèmes de dégradation interne de la batterie. L'usure environnementale dicte généralement le cycle de remplacement final.
R : Ils agissent comme des authentificateurs matériels robustes appliquant une vérification continue de l’identité. Ils stockent en toute sécurité les clés cryptographiques liées au matériel, empêchant ainsi le phishing d'identifiants et le clonage de signaux non autorisé. Leur intégration garantit que chaque demande d'accès repose sur des identités vérifiées et physiquement présentes. Cette vérification matérielle constitue le fondement absolu des principes Zero Trust.


